Maurice Müller
Senior Content Manager
Maurice Müller é jornalista e estratega de conteúdos com experiência em meios de comunicação impressos e digitais. Na Formalize, transforma temas complexos relacionados com a conformidade e a regulamentação em conteúdos claros e práticos para profissionais das áreas da conformidade, do risco e da segurança em toda a Europa.
Pontos-chave:
A gestão de riscos da IA identifica, avalia, mitiga e monitoriza os riscos específicos dos sistemas de IA, a par do trabalho mais abrangente de gestão de riscos de uma organização.
Os riscos enquadram-se em algumas categorias recorrentes: dados e privacidade, desempenho dos modelos, preconceitos e responsabilização, bem como riscos de segurança, operacionais e de conformidade.
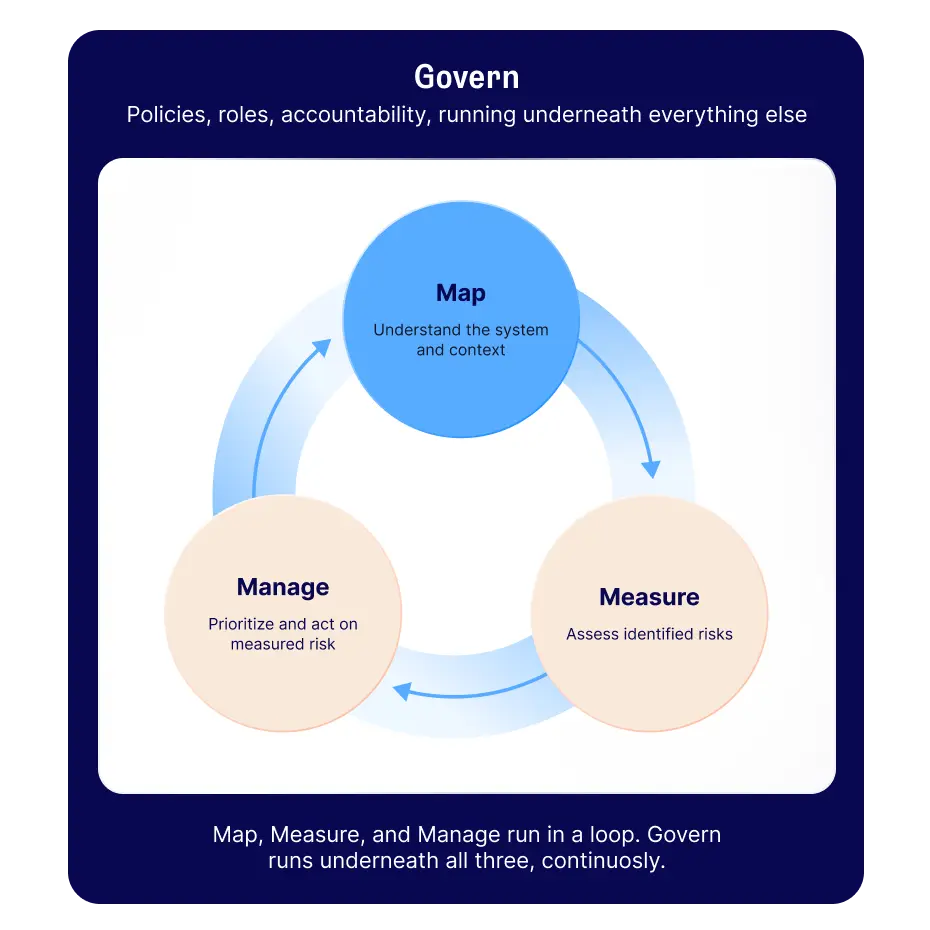
O Framework de Gestão de Riscos da IA do NIST organiza este trabalho em quatro funções: Governar, Mapear, Medir e Gerir.
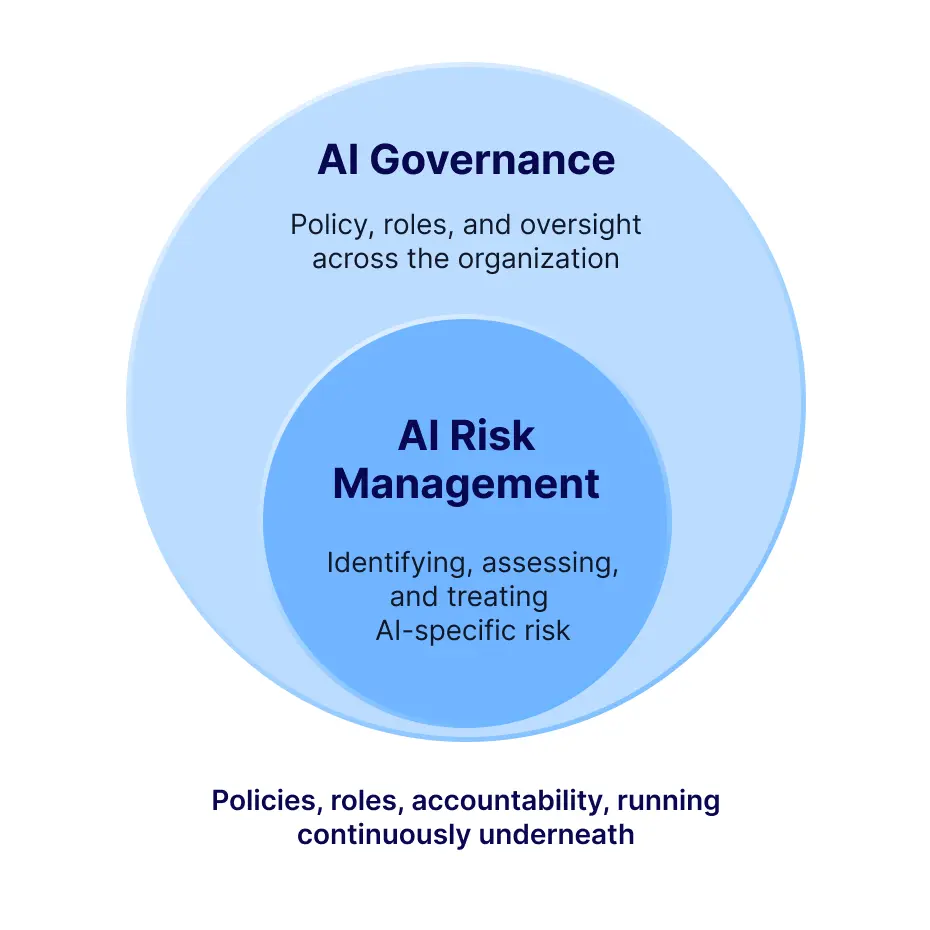
A gestão de riscos da IA não é o mesmo que a governação da IA. A governação é o sistema mais abrangente de políticas e supervisão; a gestão de riscos é o trabalho específico de identificar e tratar os riscos da IA no âmbito desse sistema.
O software pode associar os sistemas de IA aos seus riscos, responsáveis e controlos num único local, mas não decide se um determinado sistema de IA é seguro. Essa decisão cabe à organização.
A maioria das organizações já gere o risco de alguma forma. A IA acrescenta uma dimensão para a qual os processos gerais de gestão de risco não foram concebidos: modelos que, após a implementação, se comportam de forma diferente do que durante os testes, e resultados que são difíceis de explicar na íntegra, mesmo para as pessoas que os criaram.
Por que razão é importante a gestão de riscos da IA?
Um sistema de IA que falha não o faz discretamente. Um modelo de recrutamento enviesado pode afetar candidatos verdadeiros antes que alguém repare no padrão. Um chatbot de atendimento ao cliente pode dar respostas erradas com toda a confiança. Um modelo treinado com dados errados pode revelar informações a que nunca deveria ter tido acesso.
Esta não é uma preocupação hipotética. Os incidentes relacionados com IA comunicados ascenderam a 233 em 2024, um aumento de 56,4% em relação ao ano anterior, de acordo com o Relatório do Índice de IA de 2025 da Universidade de Stanford, que se baseia na Base de Dados de Incidentes de IA. O mesmo relatório revelou que, embora a maioria das organizações consiga identificar os seus principais riscos relacionados com a IA, são poucas as que estão efetivamente a tomar medidas para os resolver.
A gestão de riscos da IA existe para detetar esses riscos antes de se tornarem incidentes, e não depois. Isto é importante por várias razões ao mesmo tempo: as pessoas afetadas por um sistema de IA, as obrigações de conformidade que uma organização já tem, o custo reputacional de uma falha pública e a qualidade das decisões que dependem cada vez mais dos resultados da IA.
Vale a pena ser claro quanto ao enquadramento desta questão: a gestão de riscos não existe para travar a adoção da IA. Quando bem feita, é o que permite a uma organização adotar a IA com uma visão clara de onde estão as vantagens e desvantagens, em vez de descobrir da maneira mais difícil.
Quais são os principais tipos de riscos associados à IA?
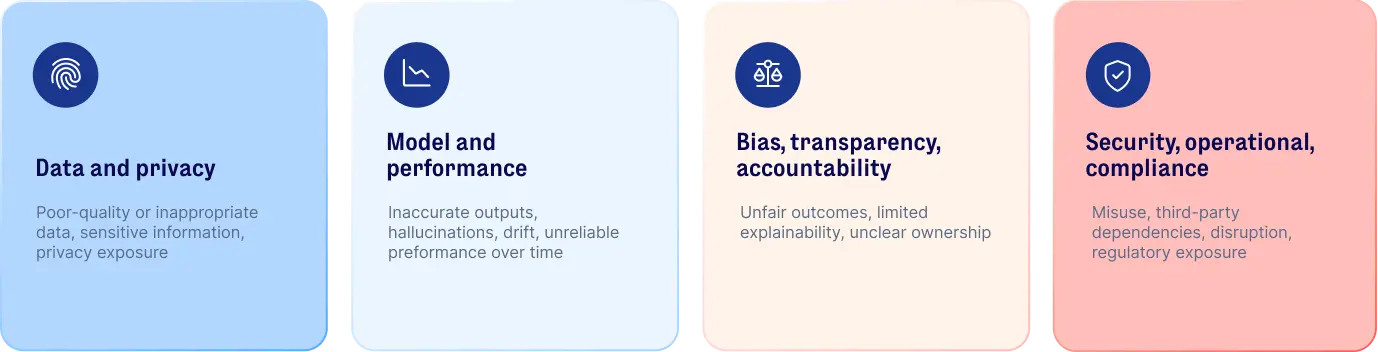
Os riscos associados à IA dividem-se, em geral, em quatro categorias: dados e privacidade, modelos e desempenho, preconceitos e responsabilização, e riscos de segurança, operacionais e de conformidade.
 Riscos relacionados com os dados e a privacidade
A qualidade dos sistemas de IA depende inteiramente da qualidade dos dados de treino subjacentes. Dados de treino de má qualidade, incompletos ou inadequados produzem resultados pouco fiáveis. Por outro lado, os sistemas de IA que processam dados pessoais ou outras informações sensíveis levantam as mesmas questões de privacidade que qualquer outro sistema que lide com esses dados, normalmente em maior escala, e podem criar um risco de fuga de dados caso essas informações venham posteriormente a surgir nos resultados de um modelo.
Riscos de modelo e de desempenho
Os resultados podem ser imprecisos. Os modelos generativos podem produzir respostas convincentes e plausíveis que estão simplesmente erradas, um tipo de falha frequentemente designado por alucinação de IA. O desempenho também pode sofrer alterações ao longo do tempo, à medida que os dados a que o modelo tem acesso em produção divergem daqueles com que foi treinado; assim, um modelo que tenha tido bons resultados nos testes pode tornar-se menos fiável meses mais tarde, sem que ninguém tenha alterado nada.
Riscos de preconceito, transparência e responsabilização
Um modelo pode produzir resultados injustos entre diferentes grupos, por vezes sem uma causa óbvia. Muitos sistemas de IA, especialmente os mais complexos, são difíceis de explicar na íntegra, o que torna complicado determinar exatamente por que razão um resultado específico ocorreu. Isso, por sua vez, torna mais difícil determinar quem é o responsável quando algo corre mal.
Riscos de segurança, operacionais e de conformidade
Os sistemas de IA podem ser utilizados indevidamente, manipulados ou servir de base a uma dependência que crie um ponto único de falha. Muitas organizações recorrem a modelos e APIs de terceiros, o que acrescenta uma dependência que a maioria das equipas não controla totalmente. Além disso, a utilização da IA pode dar origem a obrigações ao abrigo do Regulamento da Inteligência Artificial da UE ou de outra regulamentação aplicável, obrigações essas que existem independentemente de uma organização as ter ou não identificado.
O que é o Framework de Gestão de Riscos da IA do NIST?
O Framework de Gestão de Riscos da IA do NIST (AI RMF) é um guia voluntário publicado pelo Instituto Nacional de Padrões e Tecnologia dos EUA em janeiro de 2023. Proporciona às organizações uma forma estruturada de gerir os riscos da IA ao longo de todo o ciclo de vida de um sistema, desde a conceção até à implementação e eventual retirada de serviço. Não é certificável. Não existe qualquer auditoria que resulte na atribuição de um selo de “certificação AI RMF”. Em vez disso, o que proporciona às organizações é uma estrutura e um vocabulário comuns para o trabalho.
O framework organiza esse trabalho em quatro funções.
 Governar os riscos da IA
Defina as políticas, as funções e as responsabilidades das quais as outras três funções dependem. Isto inclui manter um inventário dos sistemas de IA, indicando um responsável específico para cada um. A governança não é uma etapa que ocorre apenas uma vez, no início. Funciona em paralelo com as outras três funções, de forma contínua.
Mapear os riscos da IA
Compreenda o próprio sistema de IA: o que faz, quem afeta e em que contexto funciona. É aqui que uma organização identifica os riscos que são efetivamente relevantes para um sistema específico, em vez de se basear numa lista de verificação genérica.
Avaliar os riscos da IA
Avalie os riscos identificados pelo mapeamento, utilizando a combinação de métodos quantitativos e qualitativos que melhor se adequem ao risco em questão. Nem todos os riscos relacionados com a IA podem ser reduzidos a um único número, e o framework não pretende sugerir o contrário.
Gerir os riscos da IA
Priorize os riscos avaliados e tome medidas em relação a eles: mitigue, aceite, transfira ou, em alguns casos, decida não implementar. É também aqui que se insere a monitorização contínua, uma vez que um risco que era aceitável no momento do lançamento não se mantém necessariamente assim.
Gestão de riscos da IA vs. governação da IA
Os dois termos são utilizados de forma tão intercambiável que vale a pena tornar essa distinção explícita..
Governação de AI | Gestão de riscos relacionados com a IA | |
|---|---|---|
Âmbito | O sistema mais abrangente de políticas, funções e supervisão da IA em toda a organização | O trabalho específico de identificar, avaliar e tratar os riscos relacionados com a IA |
Resolve | Quem tem autorização para construir ou utilizar o quê, e de acordo com que regras | O que poderá correr mal com este sistema e o que estamos a fazer para resolver a situação? |
Relação | Define a estrutura em que a gestão de riscos opera | Uma das atividades centrais da governação, e não um programa distinto |
Na prática, a gestão de riscos da IA é a forma concreta como a governação da IA se manifesta ao nível de um único sistema.
Processo de gestão de riscos da IA: 6 passos
Grande parte da metodologia geral de gestão de riscos aplica-se aqui sem alterações. O que é específico da IA ocorre principalmente no início do processo, antes mesmo de um risco ser avaliado
Crie um inventário de sistemas de IA e casos de utilização. Isto inclui sistemas desenvolvidos internamente e ferramentas de terceiros com funcionalidades de IA, que são fáceis de ignorar se o inventário se limitar a procurar apenas a IA que uma equipa desenvolveu deliberadamente.
Atribua responsáveis e responsabilidades. Cada sistema de IA precisa de alguém responsável por ele, não apenas de uma equipa que por acaso o mantém.
Identifique os riscos relevantes para cada sistema. Um modelo voltado para o cliente apresenta riscos diferentes dos de uma ferramenta interna de redação. As categorias genéricas de risco são um ponto de partida, não a resposta.
Avalie e estabeleça prioridades. Nem todos os riscos de IA requerem o mesmo nível de análise. Um modelo voltado para o cliente que toma decisões sobre pessoas justifica uma análise mais aprofundada do que uma ferramenta interna que elabora um texto preliminar. Um framework de gestão de riscos criado para o resto da organização pode ser alargado para abranger a IA, em vez de se executar um processo separado apenas para sistemas de IA.
Defina controlos e medidas de mitigação. No caso específico da IA, isto significa frequentemente uma revisão humana em pontos de controlo definidos, monitorização dos resultados ou restrições quanto aos dados a que um sistema pode aceder, a par dos controlos convencionais já em vigor.
Monitorize continuamente. O risco da IA não permanece fixo após a entrada em funcionamento, tal como um risco de software estático poderia permanecer. Um modelo pode desviar-se à medida que os dados a que tem acesso em produção mudam, um caso de utilização pode expandir-se para além do que foi originalmente avaliado, ou uma nova regulamentação pode alterar os requisitos, muitas vezes sem que ninguém tenha decidido que isso devia acontecer.
Como realizar uma avaliação de riscos da IA
Uma avaliação de riscos da IA corresponde, na prática, à etapa «Avaliar» do framework do NIST: classificar cada risco identificado com base na probabilidade de ocorrer e na gravidade das consequências caso isso aconteça. A probabilidade é frequentemente mais difícil de determinar especificamente para a IA do que para um risco de software convencional, uma vez que o comportamento de um modelo pode alterar-se após a implementação de formas que um sistema estático nunca faria. A maioria das avaliações acaba por combinar medidas quantitativas, como o acompanhamento da precisão dos resultados em relação a um valor de referência, com julgamentos qualitativos para riscos como o viés ou a capacidade limitada de explicação limitada, que não se reduzem facilmente a um único número.
Outros frameworks e normas de gestão de riscos relacionados com a IA
O RMF de IA do NIST não é o único ponto de referência.
A ISO/IEC 42001 é uma norma certificável relativa a sistemas de gestão de IA, publicada em 2023. Uma organização pode ser auditada e certificada de forma independente com base nesta norma, tal como acontece com a ISO 27001 no âmbito da segurança da informação.
A norma ISO/IEC 23894 fornece orientações específicas sobre a gestão de riscos da IA. Não é certificável e alarga a abordagem mais ampla de gestão de riscos da norma ISO 31000 aos riscos específicos da IA.
O Regulamento da Inteligência Artificial da UE adota uma abordagem diferente: trata-se de um regulamento, e não de um framework voluntário, e classifica os sistemas de IA por nível de risco, com obrigações diferentes associadas a cada nível.
Não se trata tanto de escolhas concorrentes, mas sim de diferentes níveis. Uma organização pode alinhar os seus processos internos com o NIST AI RMF, procurar obter a certificação ISO/IEC 42001 para garantia externa e, separadamente, ter de cumprir as obrigações do Regulamento da Inteligência Artificial da UE, independentemente do framework voluntário que siga. Para uma comparação mais abrangente de como frameworks como estes se relacionam entre si, consulte o nosso guia sobre frameworks de gestão de risco.
Software de gestão de riscos de IA: Como o Formalize apoia o processo
O Formalize integra os sistemas de IA na mesma infraestrutura de risco e controlo que uma organização já utiliza para o seu programa de conformidade mais abrangente, em vez de tratar o risco da IA como um exercício separado numa ferramenta distinta.
Isso inclui um inventário dos sistemas de IA e dos casos de utilização, com a indicação do responsável por cada um. A partir daí, os riscos são classificados e pontuados, ficando diretamente ligados aos controlos e às ações de mitigação destinadas a resolvê-los. As evidências e o estado permanecem associados ao próprio risco, pelo que um painel de controlo mostra o que foi efetivamente feito, e não apenas o que foi planeado, e a monitorização torna-se uma leitura contínua desse mesmo registo, em vez de um exercício separado. Nos casos em que uma organização já implementa a NIS2, a DORA, a ISO 27001 ou outros frameworks no Formalize, o risco de IA integra-se nesse mesmo ambiente, em vez de numa folha de cálculo paralela.
Veja os seus sistemas de IA ligados a controlos reais
Traga o seu próprio inventário de IA ou a folha de cálculo que o substitui. Preferimos mostrar-lhe como funciona do que descrevê-lo.
Há uma coisa que vale a pena deixar bem clara: o Formalize não determina se um determinado sistema de IA é seguro, está em conformidade ou é aceitável para implementação. Essa avaliação cabe às pessoas que compreendem o sistema e o seu contexto. O que a plataforma faz é facilitar a tomada dessa decisão, a sua documentação e a sua revisão, em vez de a deixar à memória ou num documento que ninguém atualiza.