Maurice Müller
Senior Content Manager
Maurice Müller è un giornalista e content strategist con esperienza nei media cartacei e digitali. In Formalize, traduce argomenti complessi di conformità e regolamentazione in contenuti chiari e pratici per i professionisti di compliance, rischio e sicurezza in tutta Europa.
Punti chiave:
La gestione del rischio dell'IA identifica, valuta, mitiga e monitora i rischi specifici dei sistemi di IA, insieme al più ampio lavoro di gestione del rischio di un'organizzazione.
I rischi si suddividono in alcune categorie ricorrenti: dati e privacy, prestazioni del modello, bias e responsabilità, e rischio di sicurezza, operativo e di conformità.
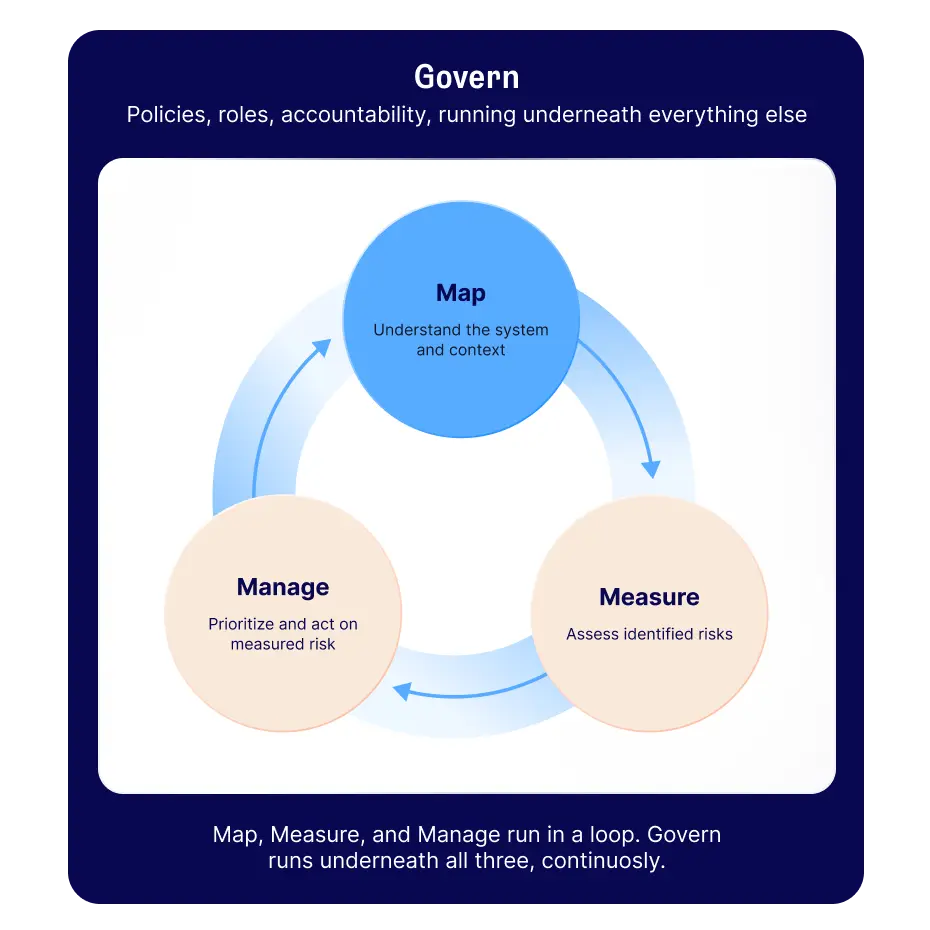
Il NIST AI Risk Management Framework organizza questo lavoro in quattro funzioni: Governance, Mappatura, Misurazione e Gestione.
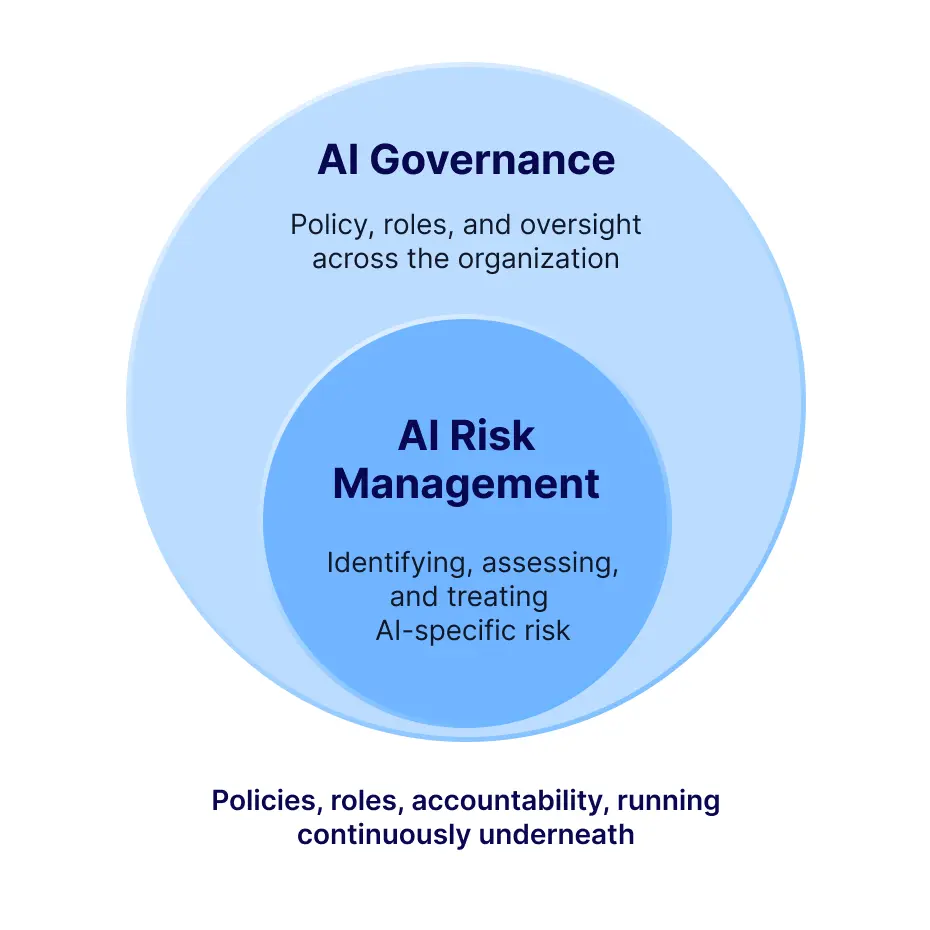
La gestione del rischio dell'IA non è la stessa cosa della governance dell'IA. La governance è il sistema più ampio di policy e supervisione; la gestione del rischio è il lavoro specifico di individuare e trattare i rischi dell'IA al suo interno.
Il software può collegare i sistemi di IA ai rispettivi rischi, responsabili e controlli in un unico posto, ma non decide se un determinato sistema di IA sia sicuro. Questa valutazione resta all'organizzazione.
La maggior parte delle organizzazioni gestisce già il rischio in qualche forma. L'IA introduce un livello per cui i processi di gestione del rischio generali non erano stati pensati: modelli che si comportano diversamente dopo il deployment rispetto a come si comportavano in fase di test, e output difficili da spiegare completamente anche a chi li ha creati."
Perché la gestione del rischio dell'IA è importante?
Un sistema di IA che fallisce non fallisce in silenzio. Un modello di selezione del personale affetto da bias può avere un impatto su candidati reali prima che qualcuno se ne accorga del pattern. Un chatbot rivolto ai clienti può fornire risposte sbagliate con sicurezza. Un modello addestrato su dati errati può esporre informazioni che non avrebbe mai dovuto toccare.
Questa non è una preoccupazione ipotetica. Gli incidenti legati all'IA segnalati sono saliti a 233 nel 2024, un aumento del 56,4% rispetto all'anno precedente, secondo il 2025 AI Index Report di Stanford, che si basa sull' AI Incident Database. Lo stesso report ha rilevato che, sebbene la maggior parte delle organizzazioni sia in grado di individuare i propri principali rischi legati all'IA, sono in pochi a intraprendere effettivamente azioni per affrontarli.
La gestione del rischio dell'IA esiste per individuare questi problemi prima che diventino incidenti, non dopo. Questo è importante per diversi motivi contemporaneamente: le persone su cui un sistema di IA ha un impatto, gli obblighi di conformità che un'organizzazione già sostiene, il costo reputazionale di un fallimento pubblico e la qualità delle decisioni che si basano sempre di più sugli output dell'IA.
È utile essere chiari su questo punto: la gestione del rischio non serve a frenare l'adozione dell'IA. Se fatta bene, è ciò che permette a un'organizzazione di adottare l'IA con una visione chiara di dove si trovano i compromessi, invece di scoprirlo a proprie spese.
Quali sono le principali tipologie di rischio dell'IA?
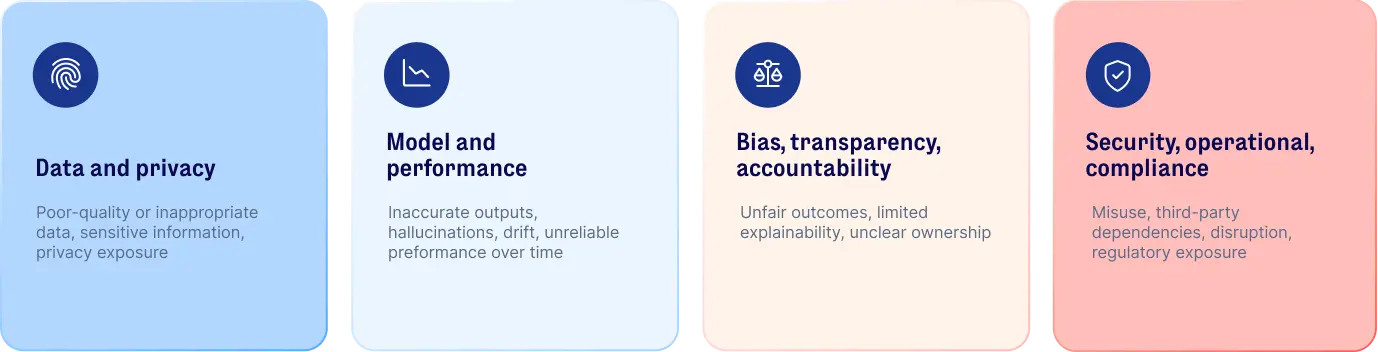
Il rischio dell'IA si suddivide generalmente in quattro categorie: dati e privacy, modello e prestazioni, bias e responsabilità, e rischio di sicurezza, operativo e di conformità.
 Rischi legati a dati e privacy
I sistemi di IA sono affidabili solo quanto i dati di addestramento su cui si basano. Dati di addestramento di scarsa qualità, incompleti o inadeguati producono output non attendibili. Separatamente, i sistemi di IA che elaborano dati personali o altre informazioni sensibili pongono le stesse questioni di privacy di qualsiasi altro sistema che tratta tali dati, di solito su scala maggiore, e possono creare un rischio di fuga di dati se tali informazioni emergono successivamente nell'output di un modello.
Rischi legati al modello e alle prestazioni
Gli output possono essere imprecisi. I modelli generativi possono produrre risposte sicure e plausibili che sono semplicemente sbagliate, una modalità di fallimento spesso chiamata allucinazione dell'IA. Le prestazioni possono anche peggiorare nel tempo, man mano che i dati che un modello incontra in produzione si allontanano da quelli su cui è stato addestrato, così un modello che aveva ottenuto buoni risultati nei test può diventare meno affidabile mesi dopo senza che nessuno abbia modificato nulla.
Rischi legati a bias, trasparenza e responsabilità
Un modello può produrre risultati ingiusti tra gruppi diversi, a volte senza una causa evidente. Molti sistemi di IA, in particolare quelli complessi, sono difficili da spiegare completamente, il che rende difficile stabilire esattamente perché si sia verificato un determinato output. Questo, a sua volta, rende più difficile stabilire chi sia responsabile quando le cose vanno male.
Rischi di sicurezza, operativi e di conformità
I sistemi di IA possono essere utilizzati in modo improprio, manipolati o considerati affidabili in modi che creano un singolo punto di fallimento. Molte organizzazioni si affidano a modelli e API di terze parti, il che aggiunge una dipendenza che la maggior parte dei team non controlla completamente. Inoltre, l'utilizzo dell'IA può far scaturire obblighi previsti dall'EU AI Act o da altre normative applicabili, obblighi che esistono indipendentemente dal fatto che un'organizzazione li abbia già effettivamente mappati.
Cos'è il NIST AI Risk Management Framework?
Il NIST AI Risk Management Framework (AI RMF) è una guida volontaria pubblicata dal National Institute of Standards and Technology statunitense nel gennaio 2023. Fornisce alle organizzazioni un modo strutturato per gestire il rischio dell'IA lungo tutto il ciclo di vita di un sistema, dalla progettazione fino al deployment e all'eventuale dismissione. Non è certificabile. Non esiste un audit che si conclude con un badge "AI RMF certified". Ciò che offre alle organizzazioni, invece, è una struttura e un vocabolario condivisi per questo lavoro.
Il framework organizza questo lavoro in quattro funzioni.
 Governance dei rischi dell'IA
Definire le policy, i ruoli e la responsabilità da cui dipendono le altre tre funzioni. Questo include mantenere un inventario dei sistemi di IA con un responsabile nominato per ciascuno. Governance non è una fase che avviene una sola volta all'inizio. Opera in modo continuo sotto le altre tre funzioni.
Mappatura dei rischi dell'IA
Comprendere il sistema di IA stesso: cosa fa, chi coinvolge e in quale contesto opera. È qui che un'organizzazione identifica i rischi effettivamente rilevanti per uno specifico sistema, invece di basarsi su una checklist generica.
Misurazione dei rischi dell'IA
Valutare i rischi identificati dalla Mappatura, utilizzando qualsiasi combinazione di metodi quantitativi e qualitativi che si adatti effettivamente al rischio in questione. Non tutti i rischi dell'IA possono essere ridotti a un singolo numero, e il framework non pretende il contrario.
Gestione dei rischi dell'IA
Dare priorità ai rischi misurati e agire di conseguenza: mitigare, accettare, trasferire o, in alcuni casi, decidere di non procedere al deployment. È anche qui che si colloca il monitoraggio continuo, poiché un rischio accettabile al momento del lancio non rimane necessariamente tale.
Gestione del rischio dell'IA vs. governance dell'IA
I due termini vengono usati come sinonimi abbastanza spesso da rendere utile chiarire la distinzione.
Governance dell'IA | Gestione del rischio dell'IA | |
|---|---|---|
Ambito | Il sistema più ampio di policy, ruoli e supervisione per l'IA all'interno di un'organizzazione | Il lavoro specifico di identificazione, valutazione e trattamento dei rischi legati all'IA |
Risponde a | Chi è autorizzato a costruire o utilizzare cosa, e secondo quali regole | Cosa potrebbe andare storto con questo sistema, e cosa stiamo facendo per affrontarlo |
Relazione | Definisce la struttura all'interno della quale opera la gestione del rischio | Una delle attività fondamentali della governance, non un programma separato |
In pratica, la gestione del rischio dell'IA è ciò che la governance dell'IA rappresenta concretamente a livello di un singolo sistema.
Processo di gestione del rischio dell'IA: 6 fasi
Gran parte della metodologia generale di gestione del rischio si applica qui senza modifiche. Ciò che è specifico dell'IA si trova soprattutto all'inizio del processo, prima che un rischio venga valutato.
Creare un inventario dei sistemi di IA e dei casi d'uso. Questo include i sistemi sviluppati internamente e gli strumenti di terze parti con funzionalità di IA, che sono facili da tralasciare se l'inventario considera solo l'IA che un team ha deliberatamente costruito.
Assegnare responsabili e responsabilità. Ogni sistema di IA deve avere qualcuno responsabile, non solo un team che si limita a mantenerlo.
Identificare i rischi rilevanti per ciascun sistema. Un modello rivolto ai clienti comporta rischi diversi rispetto a uno strumento di redazione interno. Le categorie di rischio generiche sono un punto di partenza, non la risposta.
Valutare e stabilire le priorità. Non tutti i rischi dell'IA richiedono lo stesso livello di controllo. Un modello rivolto ai clienti che prende decisioni riguardanti le persone richiede un controllo maggiore rispetto a uno strumento interno che redige bozze di testo. Un framework di gestione del rischio già in uso nel resto dell'organizzazione può essere esteso per coprire l'IA, invece di gestire un processo separato solo per i sistemi di IA.
Definire controlli e azioni di mitigazione. Per l'IA in particolare, questo spesso significa revisione umana in punti di controllo definiti, monitoraggio degli output o restrizioni sui dati a cui un sistema può accedere, insieme a qualsiasi controllo convenzionale già in vigore.
Monitorare in modo continuo. Il rischio dell'IA non resta fisso dopo il go-live come potrebbe accadere per un rischio software statico. Un modello può peggiorare (drift) man mano che i dati che incontra in produzione cambiano, un caso d'uso può ampliarsi oltre quanto originariamente valutato, oppure una nuova normativa può modificare ciò che è richiesto, spesso senza che nessuno lo abbia deciso.
Come condurre una valutazione del rischio dell'IA
Una valutazione del rischio dell'IA è, in pratica, la fase di Misurazione del framework NIST: valutare ogni rischio identificato in base alla probabilità che si verifichi e alla gravità delle conseguenze se si verificasse. La probabilità è spesso più difficile da definire con precisione per l'IA rispetto a un rischio software convenzionale, poiché il comportamento di un modello può cambiare dopo il deployment in modi che un sistema statico non farebbe mai. La maggior parte delle valutazioni finisce per combinare misure quantitative, come il monitoraggio della precisione degli output rispetto a un benchmark, con un giudizio qualitativo per rischi come il bias o la limitata spiegabilità, che non si riducono facilmente a un singolo numero.
Altri framework e standard di gestione del rischio dell'IA
Il NIST AI RMF non è l'unico punto di riferimento.
ISO/IEC 42001 è uno standard certificabile per i sistemi di gestione dell'IA, pubblicato nel 2023. Un'organizzazione può essere sottoposta ad audit indipendente e certificata rispetto a questo standard, così come avviene per ISO 27001 nella sicurezza delle informazioni.
ISO/IEC 23894 fornisce indicazioni specifiche sulla gestione del rischio dell'IA. Non è certificabile ed estende l'approccio più ampio di gestione del rischio previsto da ISO 31000 ai rischi specifici dell'IA.
L'EU AI Act adotta un approccio ancora diverso: è una normativa, non un framework volontario, e classifica i sistemi di IA in base al livello di rischio, con obblighi diversi associati a ciascun livello.
Non si tratta di scelte alternative, ma piuttosto di livelli diversi. Un'organizzazione potrebbe allineare il proprio processo interno al NIST AI RMF, perseguire la certificazione ISO/IEC 42001 per una garanzia esterna e, separatamente, dover soddisfare gli obblighi dell'EU AI Act indipendentemente dal framework volontario seguito. Per un confronto più ampio su come questi framework si relazionano tra loro, consulta la nostra guida ai framework di gestione del rischio.
Software per la gestione del rischio dell'IA: come Formalize supporta il processo
Formalize collega i sistemi di IA alla stessa infrastruttura di rischi e controlli che un'organizzazione utilizza già per il proprio programma di conformità più ampio, invece di gestire il rischio dell'IA come un esercizio separato in uno strumento separato.
Questo include un inventario dei sistemi di IA e dei casi d'uso, con un responsabile nominato per ciascuno. Da qui, i rischi vengono classificati e valutati, collegati direttamente ai controlli e alle azioni di mitigazione pensati per affrontarli. Le evidenze e lo stato restano associati al rischio stesso, così un pannello di controllo mostra ciò che è stato effettivamente fatto, non solo ciò che era stato pianificato, e il monitoraggio diventa una lettura continua di quello stesso record, invece di un esercizio separato. Laddove un'organizzazione gestisce già NIS2, DORA, ISO 27001 o altri framework in Formalize, il rischio dell'IA si inserisce in quello stesso ambiente, invece che in un foglio di calcolo parallelo.
Guarda i tuoi sistemi di IA collegati a controlli reali
Porta il tuo inventario dell'IA, o il foglio di calcolo che lo sostituisce. Preferiamo mostrarti come si collega piuttosto che descrivertelo.
Una cosa su cui vale la pena essere chiari: Formalize non determina se un determinato sistema di IA sia sicuro, conforme o accettabile da implementare. Questa valutazione appartiene alle persone che comprendono il sistema e il suo contesto. Ciò che la piattaforma fa è rendere più facile arrivare a questa valutazione, documentarla e rivederla, invece di lasciarla alla memoria o a un documento che nessuno aggiorna.