Das Audit-Tool basierend auf IIA-Standards
Führen Sie jedes Audit auf Basis der Kontrollen, Risiken und Nachweise durch, die Sie bereits verknüpft haben. Keine Tabellen, kein erneutes Sammeln von Nachweisen, keine isolierten Tracker.




Das interne Audit heute
Drei Fragen – und die Antworten, die wir darauf immer wieder bekommen
„Wie viele Tools sind in Ihr Audit involviert?“
Excel für die Planung, E-Mails für Fragen und ein gemeinsamer Ordner für Nachweise. Monate später ist der Weg, der zu einer Schlussfolgerung geführt hat, nur noch schwer nachzuvollziehen.
„Wie weisen Sie nach, dass eine Kontrolle funktioniert?“
E-Mail-Verläufe, Drive-Ordner und ein neuer Tabellen-Export. Der Nachweis existiert bereits, wird aber jedes Mal erneut gesammelt.
„Woher wissen Sie, dass eine Feststellung behoben wurde?“
Durch Nachhaken bei den Verantwortlichen und manuelles Melden des Status. Nichts bestätigt wirklich, dass die Arbeit erledigt ist, daher bleiben Punkte offen oder werden stillschweigend auf Vertrauensbasis geschlossen.
Eine bessere Antwort auf alle drei Fragen
Statt Tabellen, Posteingängen und manueller Nachverfolgung läuft das gesamte Audit an einem Ort. Hier ist, was einem unserer Partner zuerst auffiel.
„Das Audit-Modul macht es uns leicht, die Verknüpfungen zwischen Prüfobjekten, Anforderungen, Kontrollen und Nachweisen bis hin zum finalen Auditbericht nachzuvollziehen.“
Erhard Christelbauer
Conseiller principal GRC , Bonafide
Der manuelle Weg
-
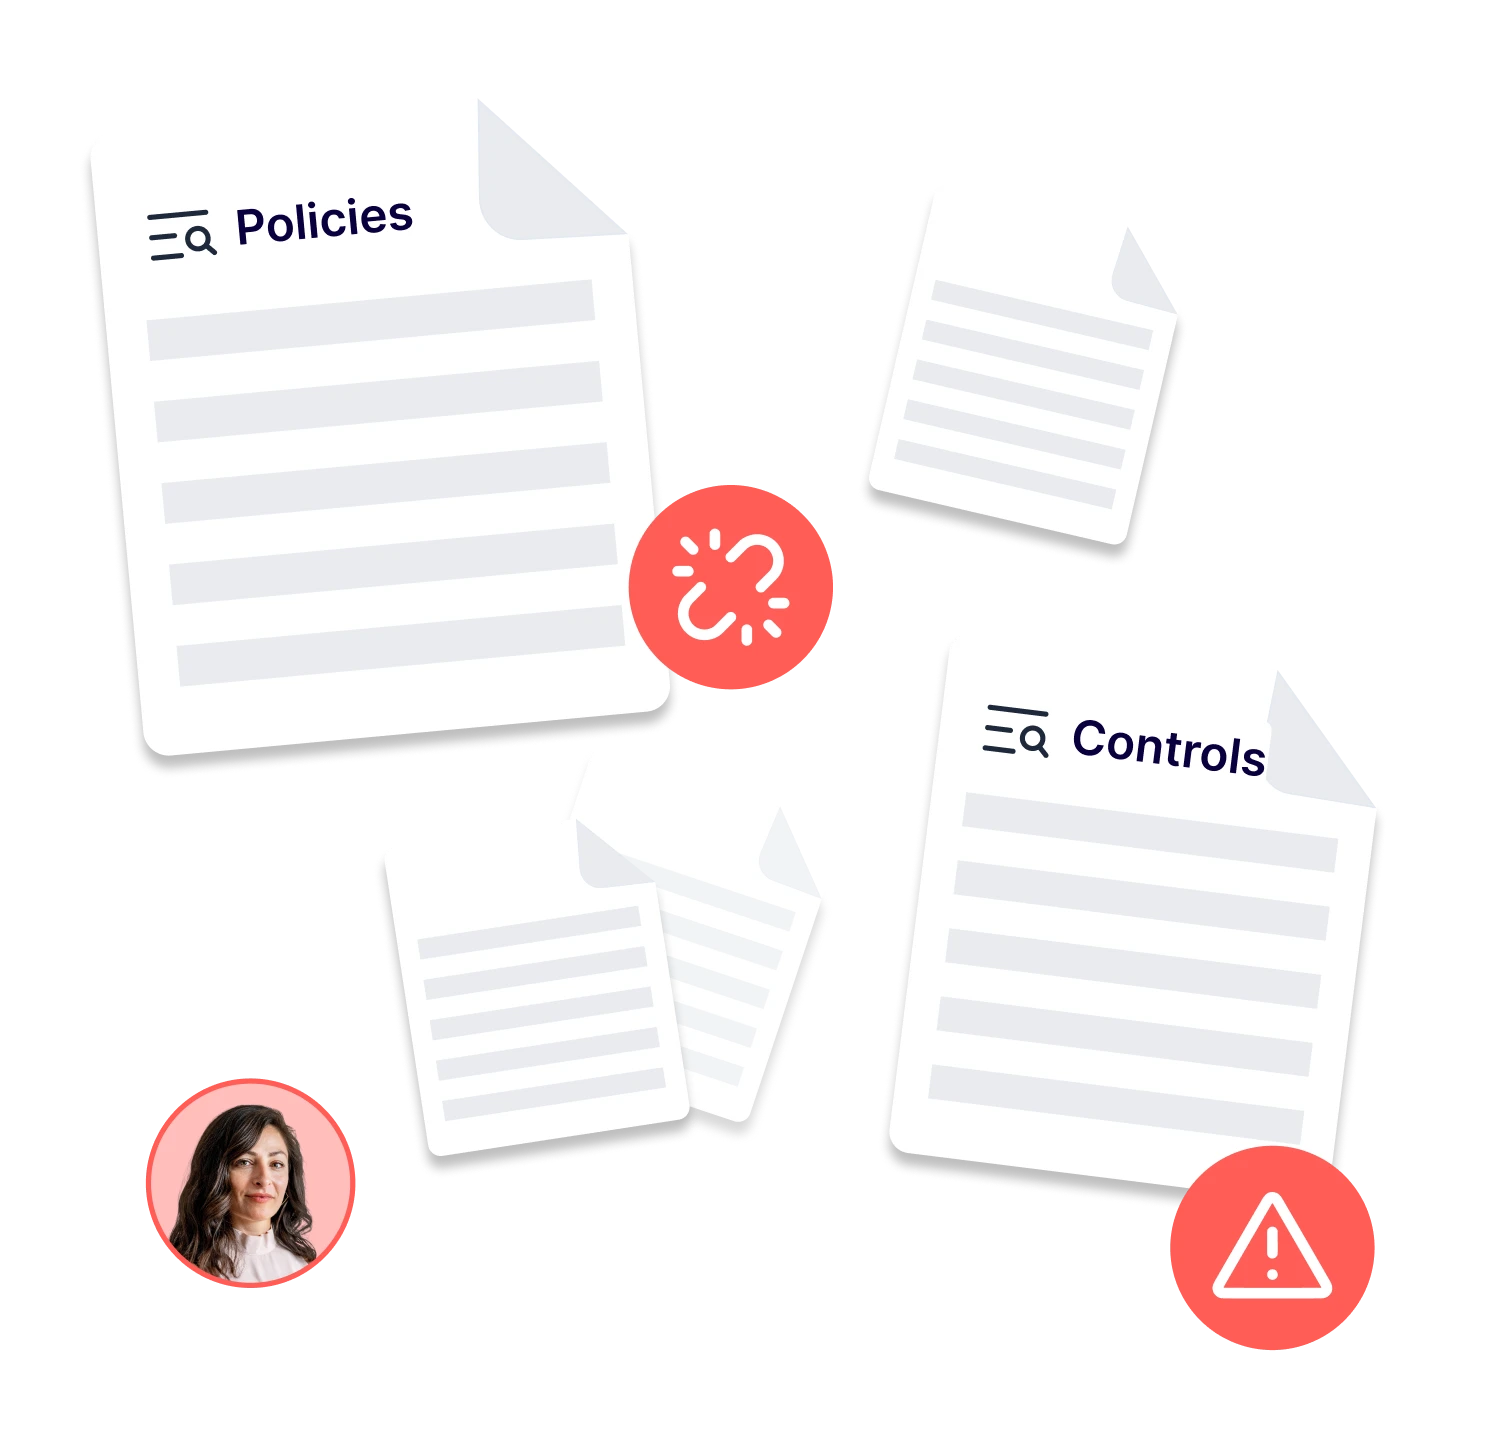
Der Prüfungsumfang steht in einer langen Excel-Liste, der Plan in einem Kalender oder auf einem Kanban-Board. Beides ist nicht miteinander verbunden.
-
Nachweise werden für jedes Audit erneut gesammelt: aus Posteingängen, gemeinsamen Drive-Ordnern und den Exporten des Vorjahres.
-
Feststellungen landen auf einem Tracker. Jemand muss den Verantwortlichen hinterherlaufen, und jeder kann eine Korrektur ungeprüft als erledigt markieren.

Der Weg mit Formalize
-
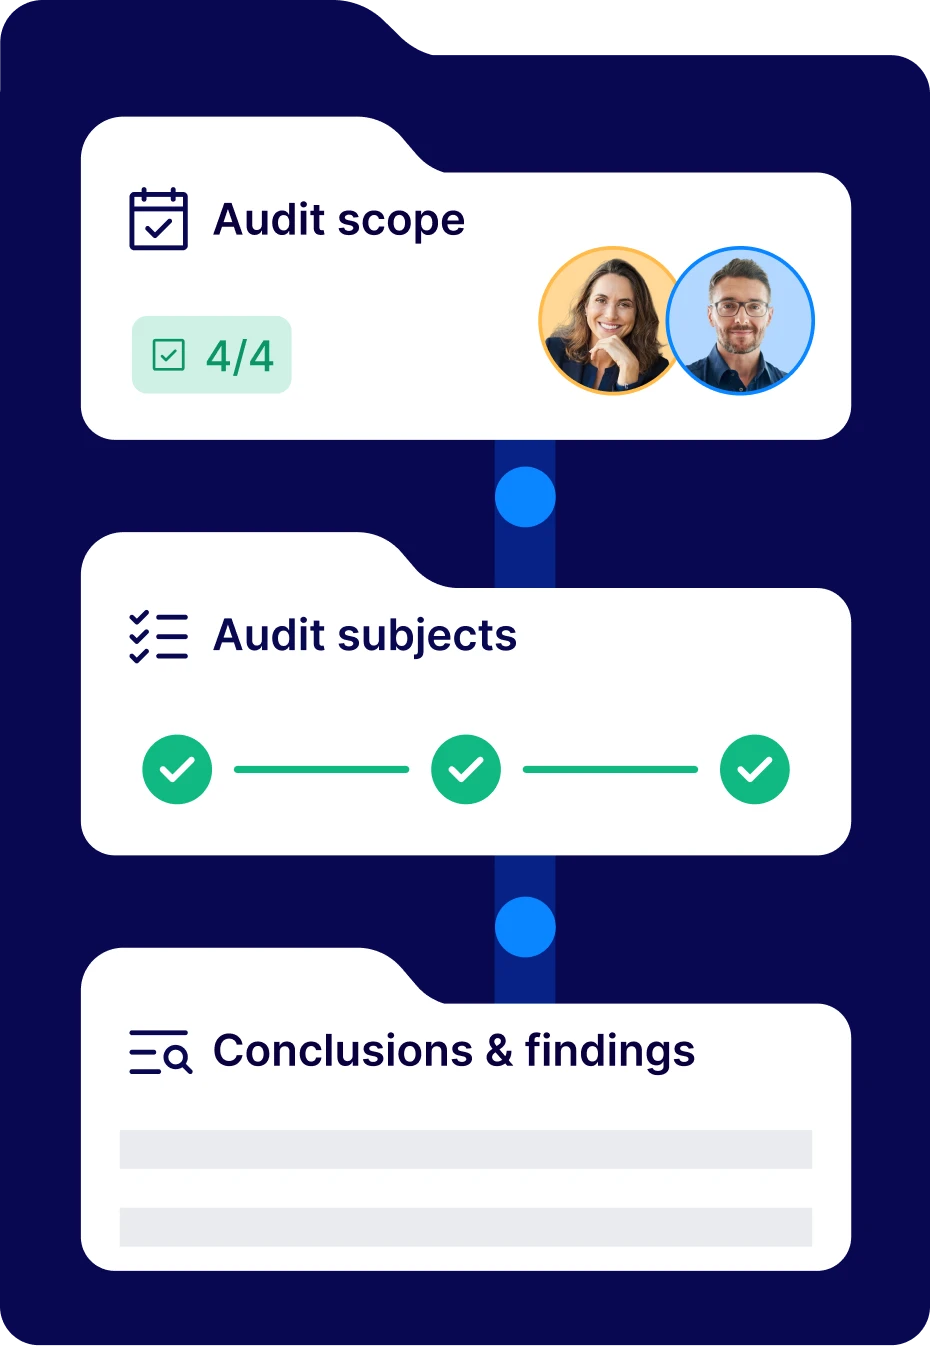
Ein Lebenszyklus von der Planung bis zum Follow-up, strukturiert nach den IIA-Standards. Jeder Schritt liegt im selben Audit-Trail.
-
Nachweise bleiben mit den Kontrollen, Risiken und Lieferanten verknüpft, zu denen sie gehören. Nichts wird doppelt gesammelt.
-
Feststellungen bleiben bei der Kontrolle, dem Risiko oder dem Asset, das sie betrifft, mit einem Verantwortlichen, einer Frist und unabhängiger Freigabe.

Führen Sie das Audit dort aus, wo Ihre Compliance-Arbeit bereits stattfindet
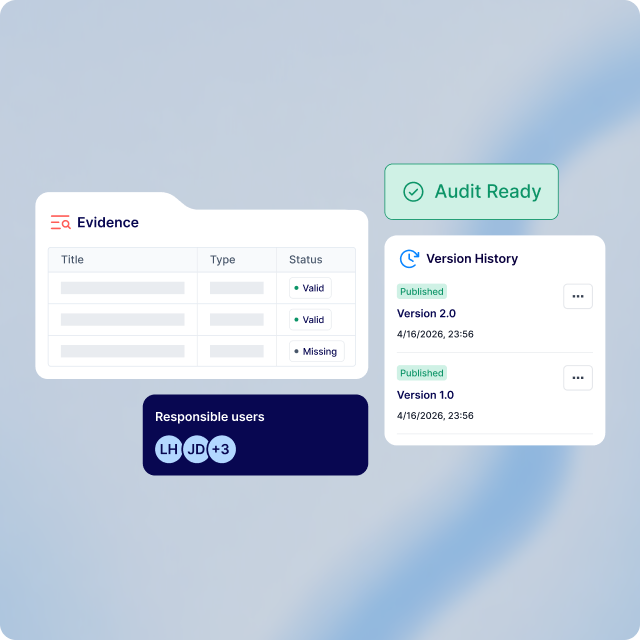
Audit-Lebenszyklus
Eine Struktur, die jeder Auditor kennt
Planung, Festlegung des Auditumfangs, Prüfungsdurchführung, Schlussfolgerungen und Follow-up finden an einem zentralen Ort statt, strukturiert nach den Global Internal Audit Standards des IIA. Wenn jemand fragt, wie Sie zu Ihrem Ergebnis gekommen sind, ist der Weg dokumentiert.
-
Klare Rollen: Audit-Organisatoren planen, leitende Auditoren verantworten den Prozess und Prüfer vor Ort bewerten, jeweils mit eigenen Zugriffsrechten.
-
Ihre Arbeitsweise: Das Audit durchläuft die üblichen Schritte Ihres Teams, und das Follow-up kann bereits beginnen, während das Audit noch läuft.
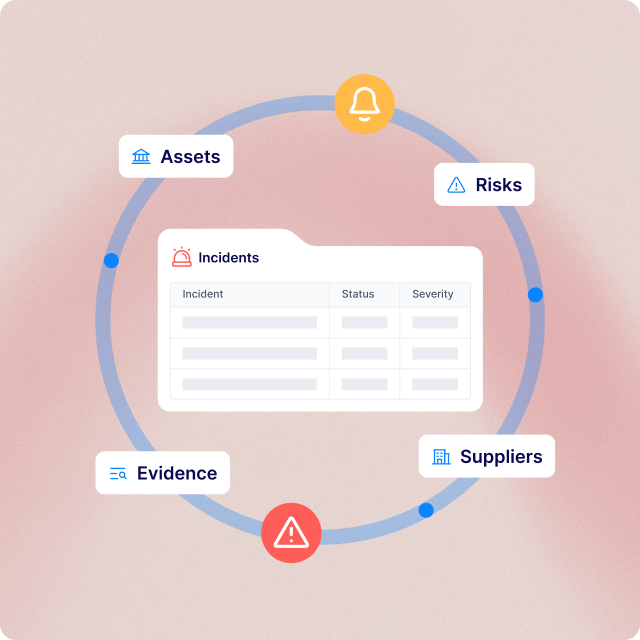
Verknüpfte Daten
Nachweise, die bereitliegen, bevor jemand fragt
Starten Sie ein Audit ausgehend von einem Framework, einer Auswahl an Risiken oder den Assets und Lieferanten, die Sie verwalten, und arbeiten Sie dabei mit aktuellen Daten statt mit einer Kopie. Was Sie finden, fließt in Ihre übrige Compliance-Arbeit zurück.
-
Direkt aus der Quelle: Jedes Element verweist direkt auf die Kontrolle, das Risiko oder einen anderen Datensatz, den es belegt, ganz ohne erneutes Hochladen.
-
Flexibler Prüfungsumfang: Kombinieren Sie unterschiedliche Prüfobjekte in einem Audit, zum Beispiel eine Abteilung, einen Lieferanten und die damit verbundenen Risiken.
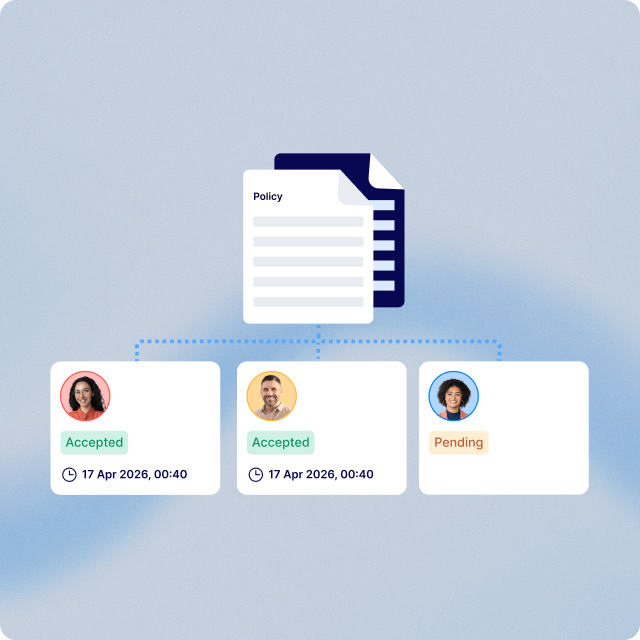
Korrekturmaßnahmen
Feststellungen, die behoben und nicht nur protokolliert werden
Jede Feststellung ist mit dem betroffenen Prüfobjekt verknüpft und lässt sich in einen Maßnahmenplan überführen. Das Follow-up startet bereits, während das Audit noch läuft, und wird nach Abschluss fortgesetzt, sodass nichts verloren geht.
-
Standardkonform strukturiert: Jeder Eintrag erfasst Kriterium, Ist-Zustand, Grundursache und Auswirkung, wie von den IIA-Standards beschrieben.
-
Geprüfter Abschluss: Jede Behebung erhält einen Verantwortlichen sowie ein Zieldatum und erfordert eine unabhängige Freigabe, bevor sie als erledigt gilt.
Entwickelt für eine Multi-Framework-Realität
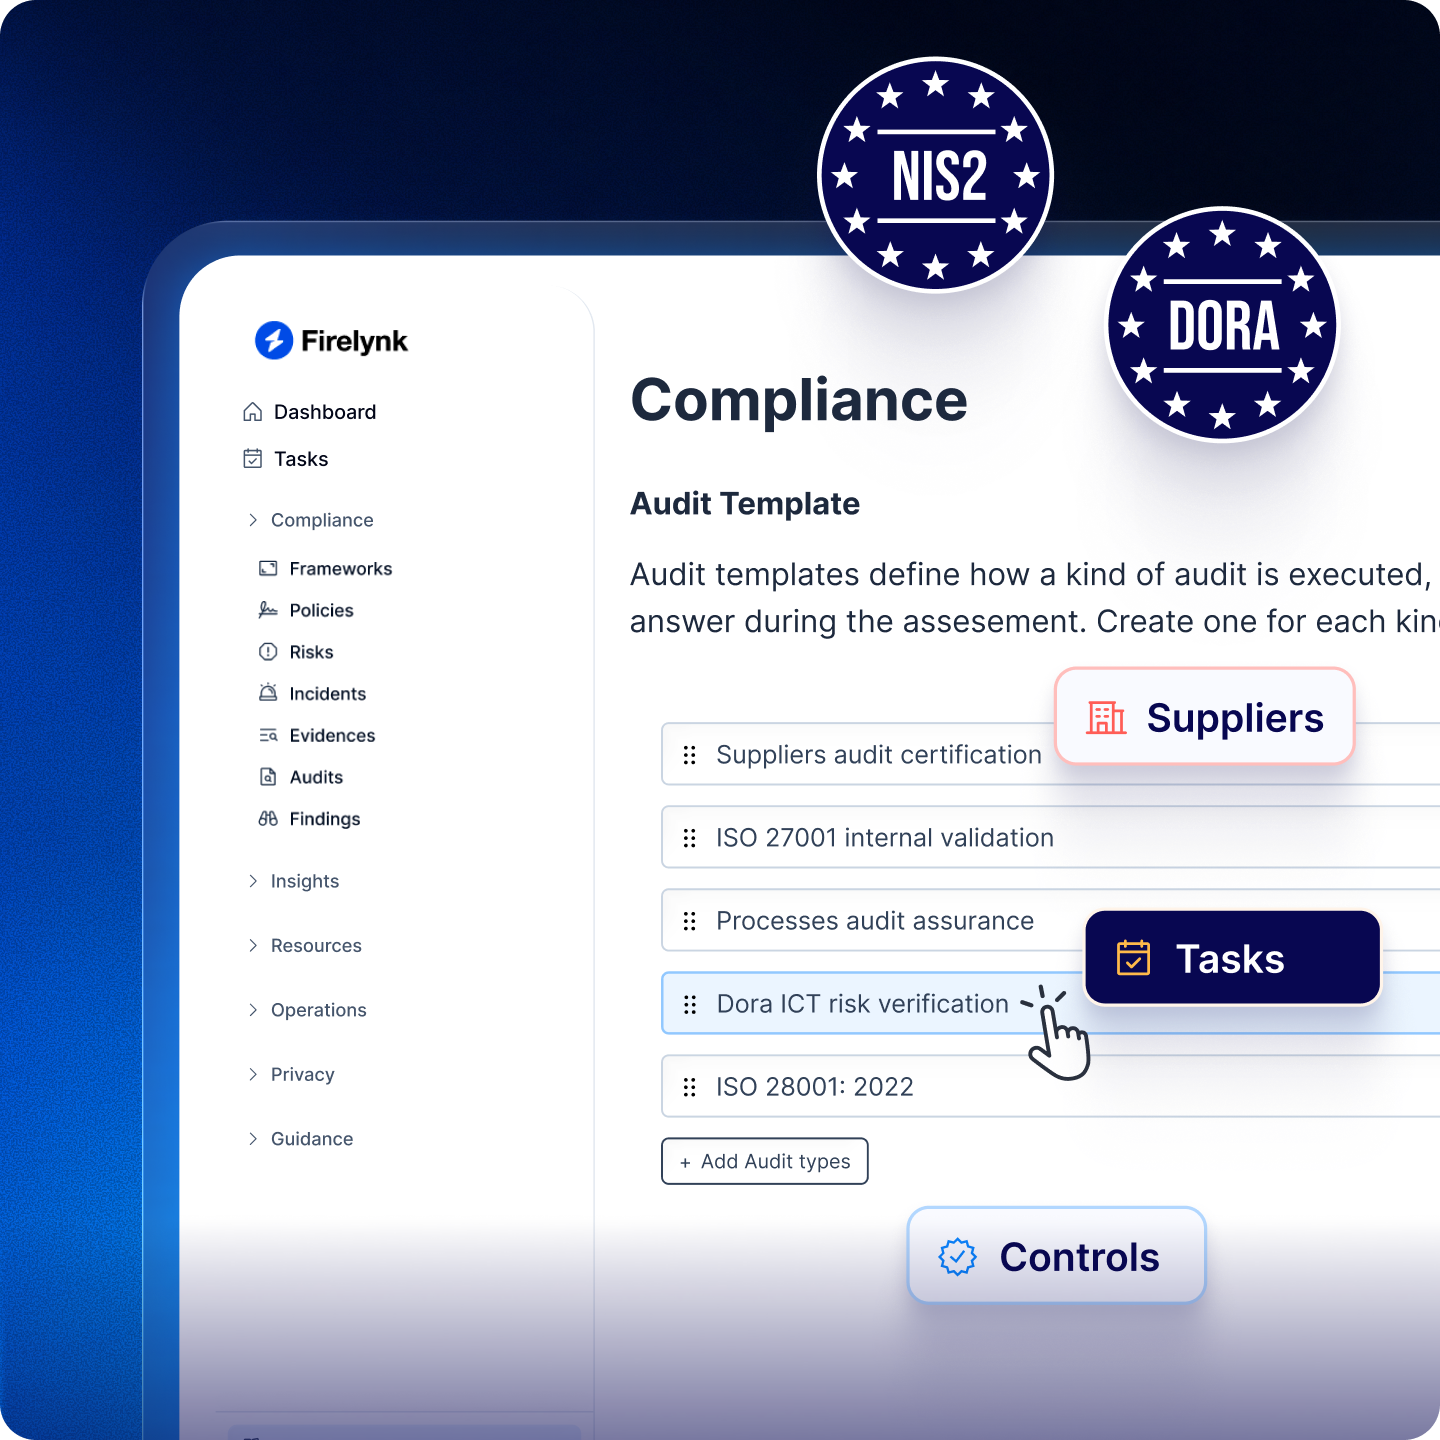
Regulierungen wie DSGVO, NIS2 und ISO 27001 existieren nicht im luftleeren Raum. Formalize verknüpft Ihre Audit-Workflows direkt mit Ihren umfassenderen Compliance- und Sicherheitsanforderungen und hält Ihre Kontrollen über jedes Framework hinweg auf einer einzigen Plattform synchronisiert.
1 / 4
Ihre Audit-Feststellungen bleiben in den richtigen Händen
Bei einem Audit werden Feststellungen und Nachweise gesammelt, die auf keinen Fall in den falschen Händen landen dürfen. Formalize ist nach ISO 27001 zertifiziert, demselben Standard, nach dem auch viele unserer Kunden geprüft werden. Alle Daten werden in der EU, in Frankfurt und Dublin gehostet. Der Zugriff wird streng rollenbasiert gesteuert, sodass jede Person nur den für sie relevanten Teil des Audits sieht – von der Planung über die Prüfungsdurchführung bis hin zur finalen Freigabe.