De audittool gebouwd op IIA-normen
Een AVG-complianceoplossing met realtime inzicht in uw gegevens en risiconiveaus. Vereisten worden op risico geprioriteerd en bijgewerkt met vooraf ingevulde regelgevende content.




Interne audits tegenwoordig
Drie vragen, en de antwoorden die we blijven horen
“Op hoeveel tools heeft uw audit invloed?”
Excel voor planning, e-mail voor vragen, een gedeelde drive voor bewijs. Maanden later is het traject achter een conclusie nauwelijks nog te achterhalen.
“Hoe bewijst u dat een controle werkt?”
E-mailthreads, drive-mappen en een nieuwe export van een spreadsheet. Het bewijsmateriaal bestaat al, maar het wordt elke keer opnieuw verzameld.
“Hoe weet u dat een bevinding is opgelost?”
Eigenaren achterna zitten en de status handmatig rapporteren. Er is geen bevestiging dat het werk is voltooid, dus items blijven open of worden stilletjes op vertrouwen gesloten.
Een beter antwoord op alle drie vragen
In plaats van spreadsheets, inboxen en handmatige follow-up verloopt de hele audit op één plek. Dit is wat een van onze partners het eerst opviel.
“Dankzij de Auditmodule kunnen we gemakkelijk de verbanden tussen auditobjecten, vereisten, controles en bewijsmateriaal in kaart brengen, tot en met het definitieve auditrapport.”
Erhard Christelbauer
Conseiller principal GRC , Bonafide
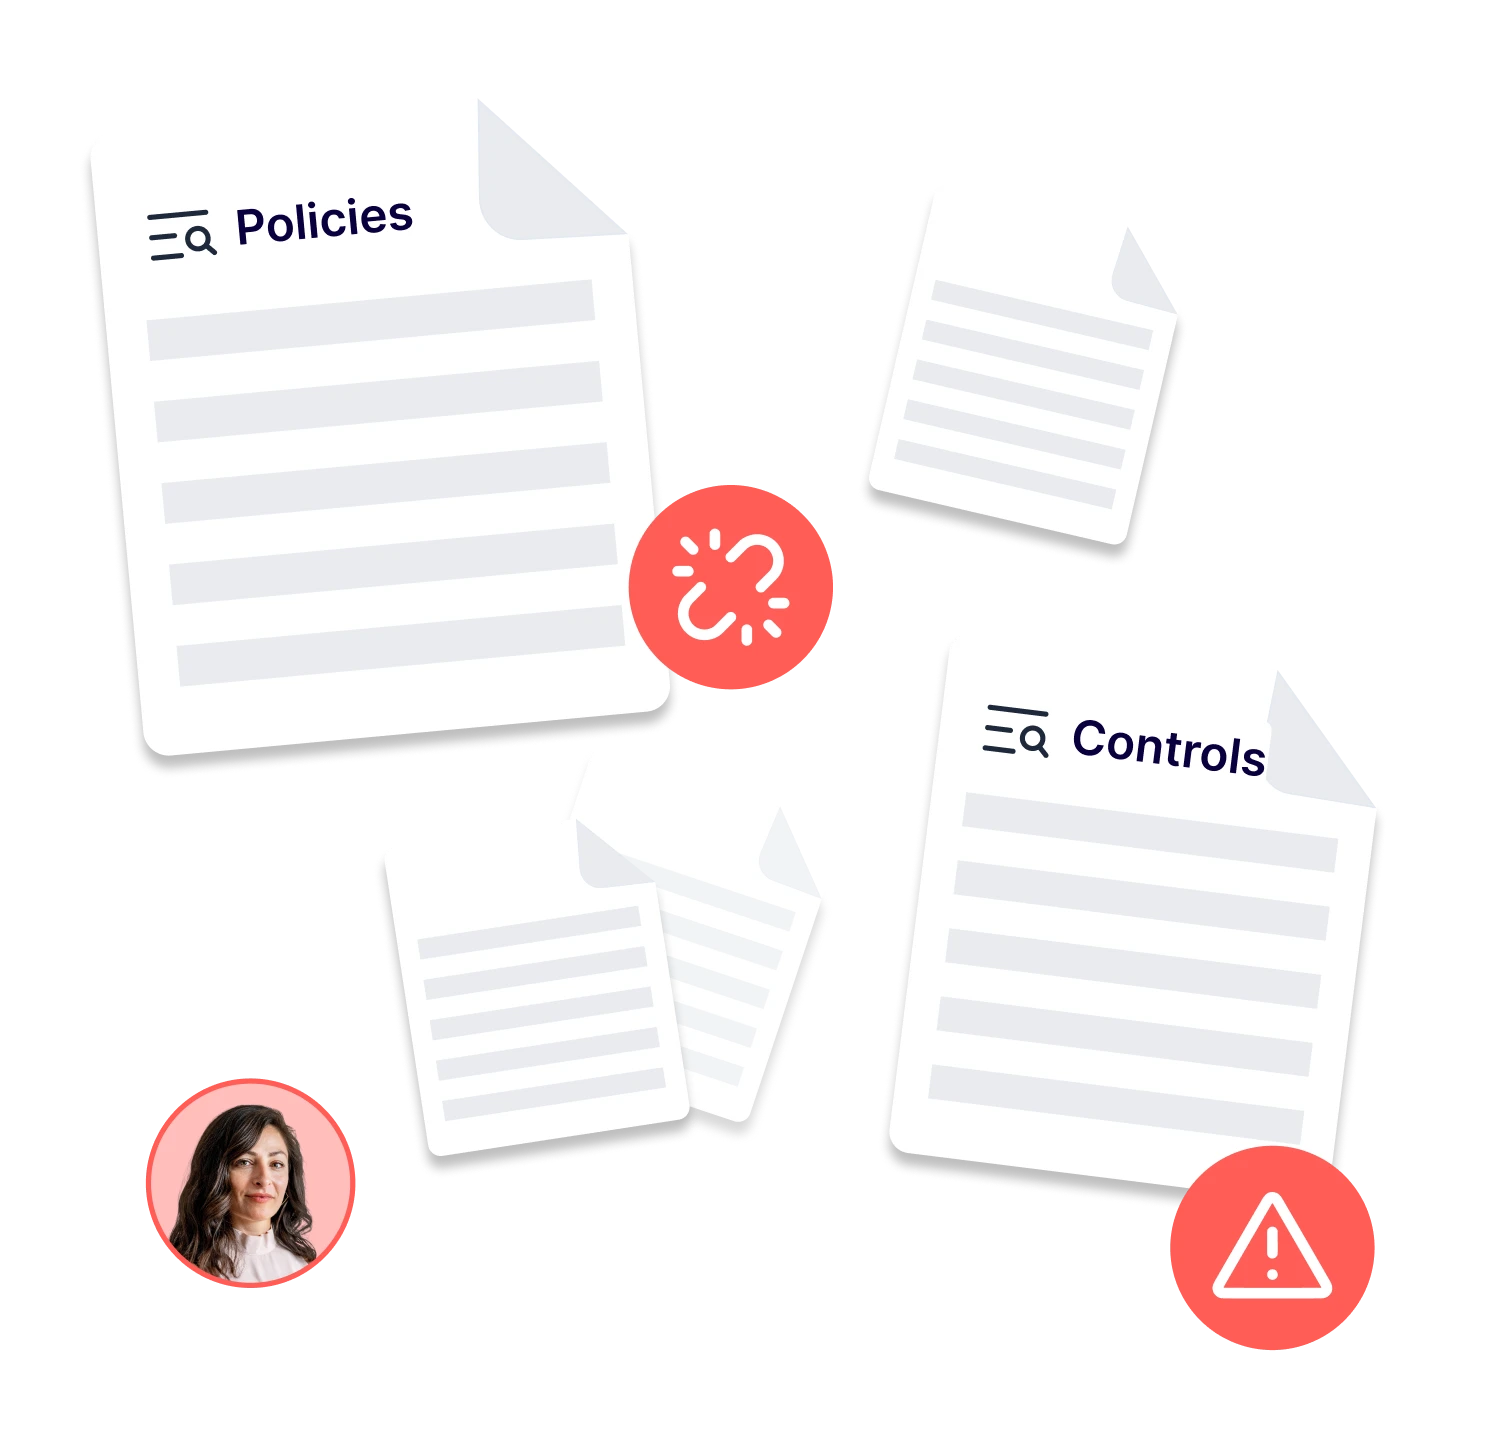
De handmatige aanpak
-
Het plan staat in Excel, de vragen in e-mails en de conclusies in een apart rapport. Niets verbindt deze onderdelen met elkaar.
-
Bij elke audit wordt opnieuw bewijsmateriaal verzameld uit inboxen, gedeelde drives en de exportbestanden van vorig jaar.
-
Bevindingen komen terecht in een tracker. Iemand houdt de eigenaren in de gaten, en iedereen kan een taak als voltooid markeren zonder dat dit wordt gecontroleerd.

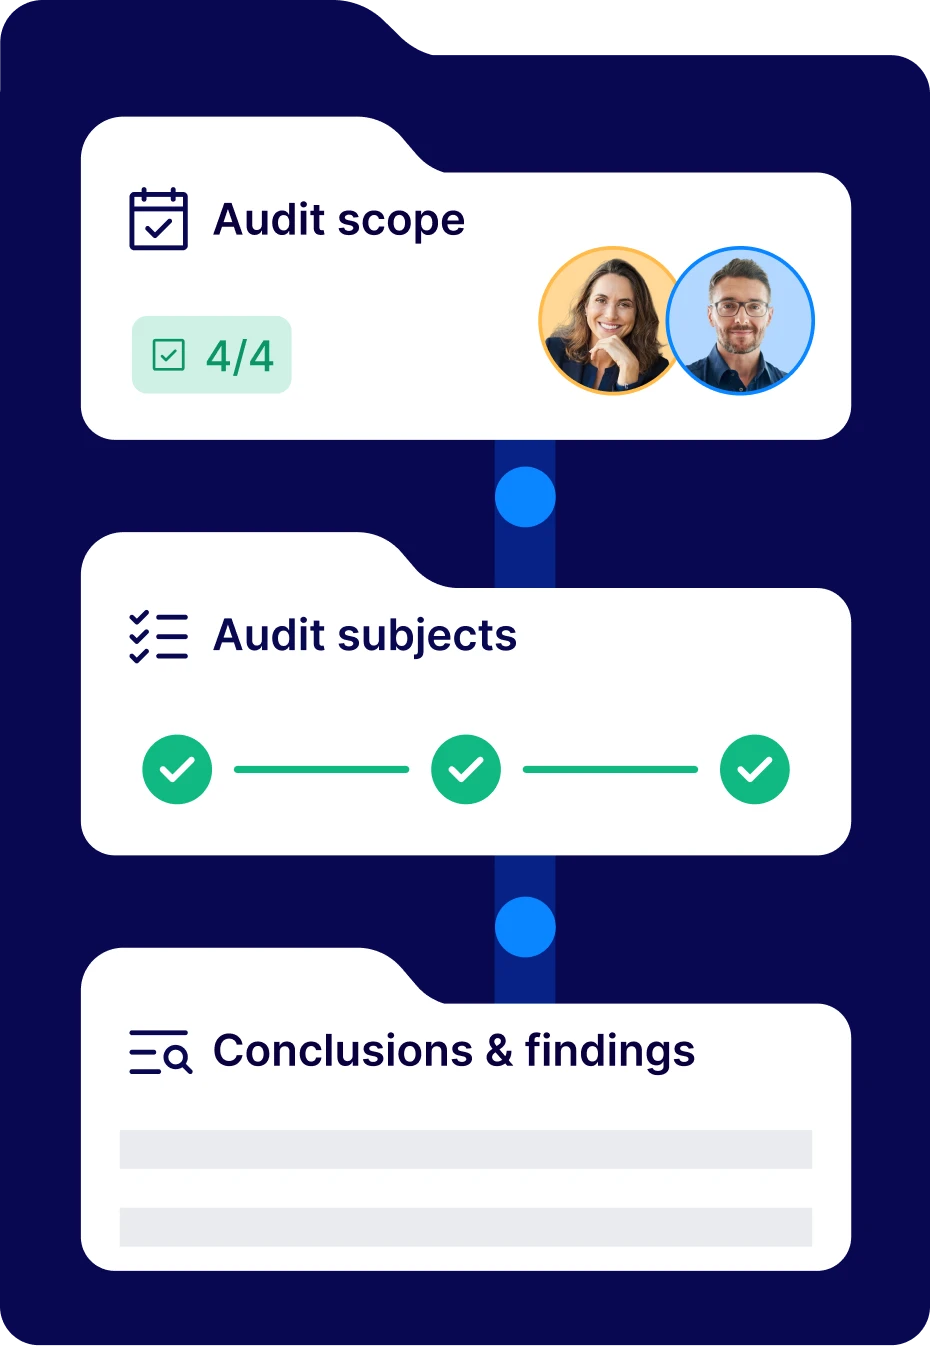
De Formalize aanpak
-
Eén levenscyclus, van planning tot follow-up, gestructureerd volgens de IIA-normen. Elke stap wordt vastgelegd in dezelfde audittrail.
-
Bewijsmateriaal blijft gekoppeld aan de controles, risico’s en leveranciers waartoe het behoort. Er wordt niets dubbel verzameld.
-
Elke bevinding blijft gekoppeld aan de betreffende controle, met een verantwoordelijke, een deadline en een onafhankelijke goedkeuring om de bevinding af te ronden.

Voer de audit uit waar uw compliancewerk al plaatsvindt
Levenscyclus van een audit
Een structuur die elke auditor herkent
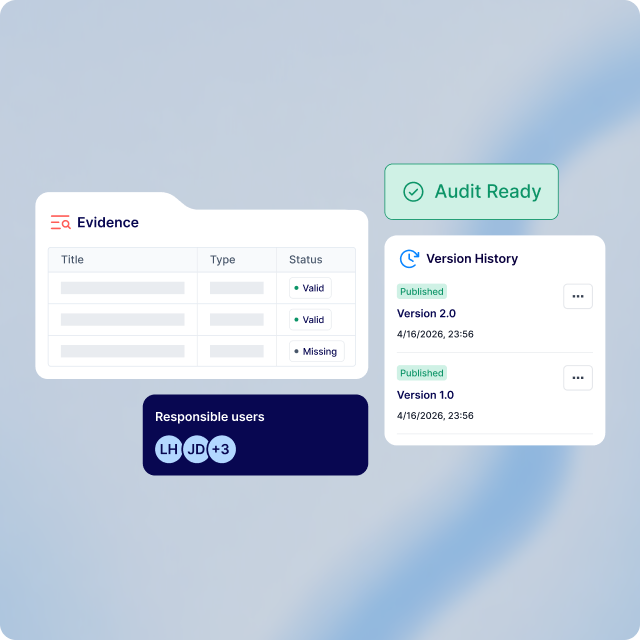
Planning, veldwerk, conclusies en vervolgacties worden op één plek afgehandeld, volgens de structuur van de IIA Global Internal Audit Standards. Als iemand vraagt hoe u daar bent gekomen, staat het traject vastgelegd.
-
Duidelijke rollen: de organisatoren van de audit zorgen voor de planning, de hoofdauditors zijn verantwoordelijk voor het proces en de veldauditors voeren de beoordeling uit, waarbij elk van hen zijn eigen toegangsrechten heeft.
-
Uw werkwijze: pas de fasen aan de methodologie van uw team aan en begin al met de vervolgacties terwijl de audit nog loopt.
Verbonden gegevens
Bewijs dat al beschikbaar is voordat iemand erom vraagt
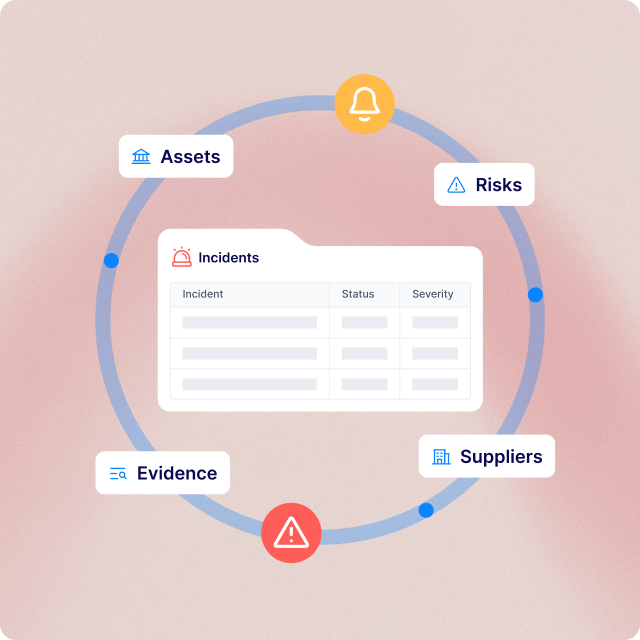
Een audit haalt gegevens op uit de controles, risico’s, leveranciers en beleid die u beheert in Formalize, waarbij gebruik wordt gemaakt van realtime gegevens in plaats van een kopie. De bevindingen worden teruggekoppeld naar de rest van uw compliancewerkzaamheden.
-
Rechtstreeks van de bron: elk item is rechtstreeks gekoppeld aan de controle die het ondersteunt, zonder dat er tussendoor een export of herupload plaatsvindt.
-
Flexibele reikwijdte: één audit kan meerdere onderwerpen omvatten, variërend van een enkele afdeling tot een leverancier of een volledig framework.
Herstel
Bevindingen die worden afgehandeld, en niet alleen geregistreerd
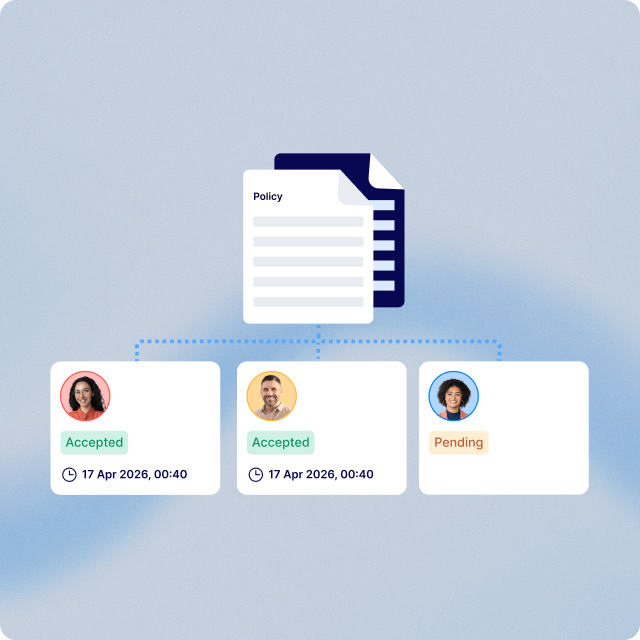
Elke bevinding is gekoppeld aan de controle of het risico waarop het betrekking heeft en kan worden omgezet in een actieplan. De opvolging begint al terwijl de audit nog loopt en wordt na afloop voortgezet, zodat er niets uit het oog wordt verloren.
-
Van nature gestructureerd: elke registratie bevat het criterium, de voorwaarde, de onderliggende oorzaak en het gevolg, zoals beschreven in de IIA-normen.
-
Afgesloten met een bevestiging: elke oplossing krijgt een verantwoordelijke en een streefdatum, en moet door een onafhankelijke persoon worden goedgekeurd voordat deze als opgelost geldt.
Gebouwd voor een multi-framework realiteit
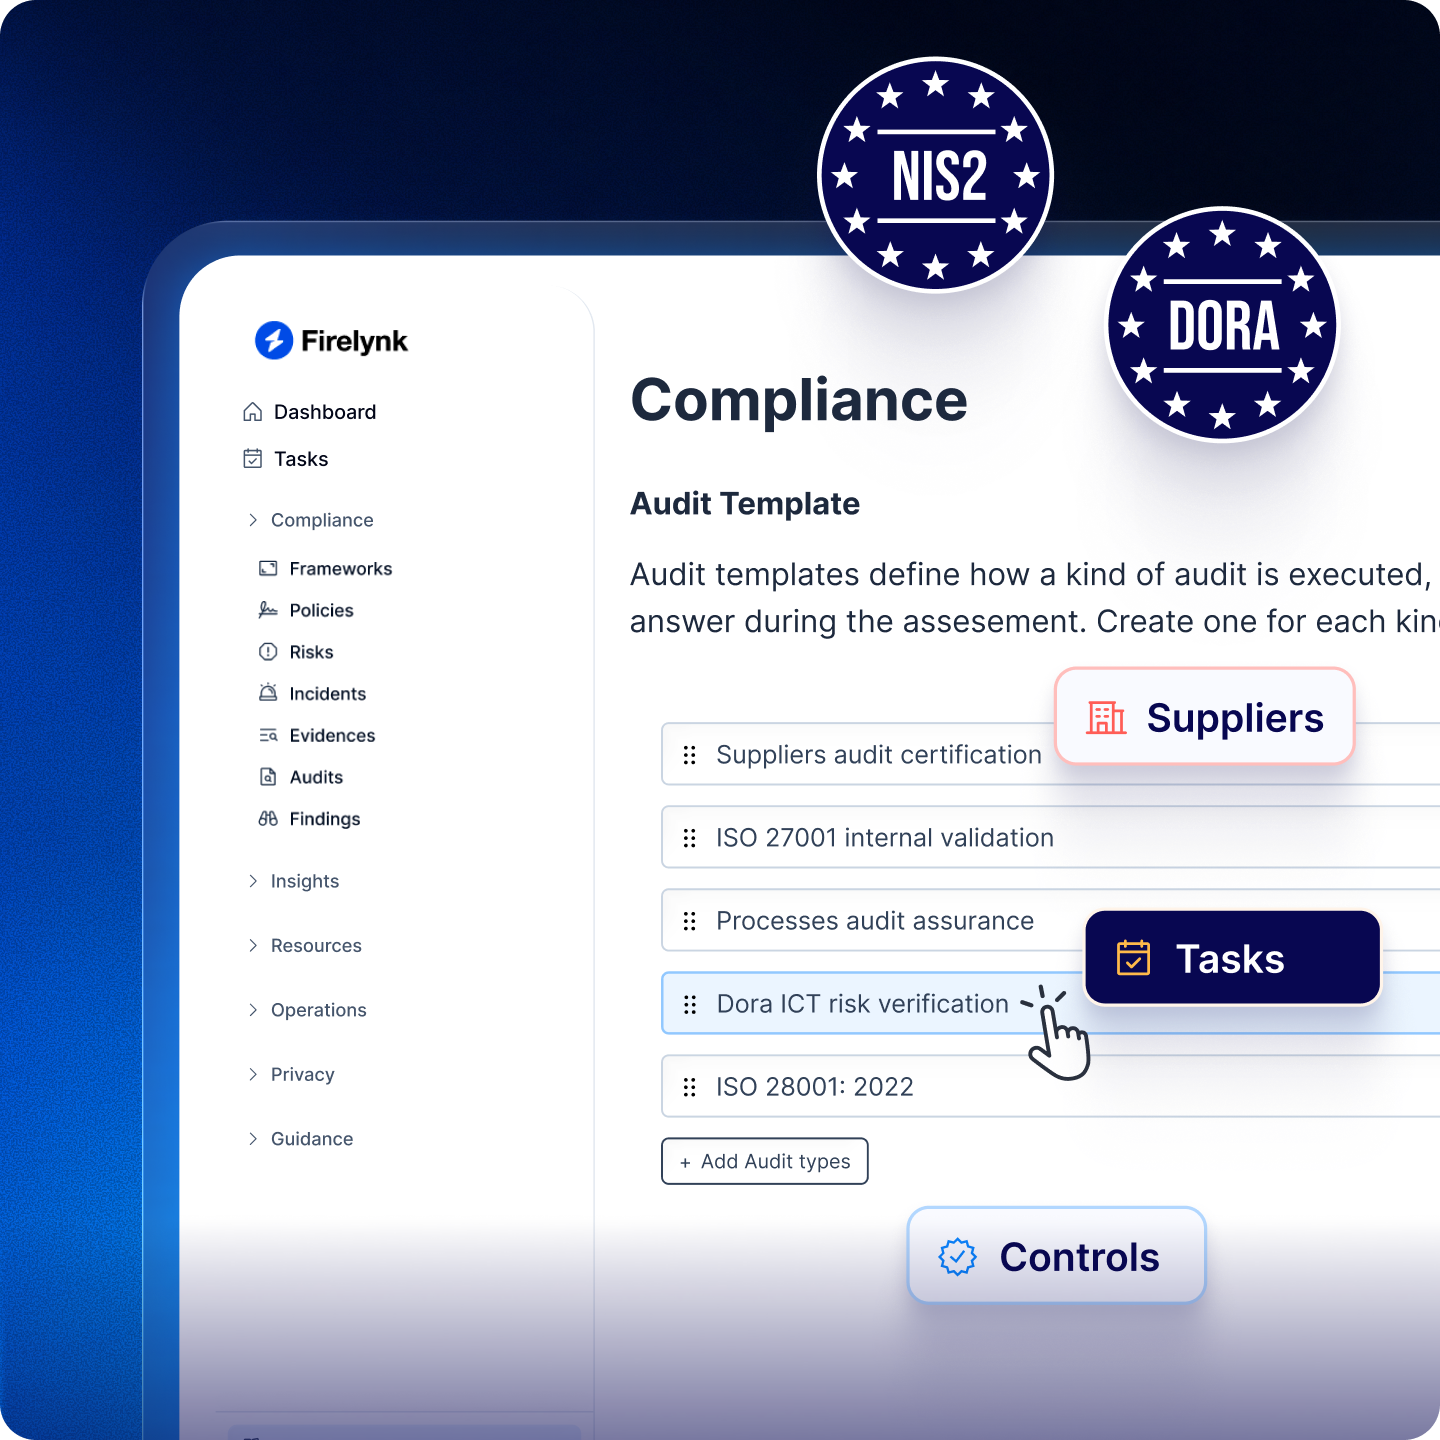
Regelgeving zoals AVG, NIS2 en ISO 27001 bestaat niet in een vacuüm. Formalize koppelt uw audit-workflows rechtstreeks aan uw bredere compliance- en beveiligingsvereisten, waardoor uw controls op één enkel platform op één lijn blijven over elk framework.
1 / 4
Uw auditbevindingen blijven in de juiste handen
Tijdens een audit worden bevindingen en bewijsmateriaal verzameld die u niet in de verkeerde inbox wilt hebben. Formalize is ISO 27001-gecertificeerd, dezelfde norm waaraan veel van onze klanten worden geauditeerd. Alle gegevens worden gehost in de EU, namelijk in Frankfurt en Dublin, en de toegang is afgestemd op de rol, zodat elke persoon alleen zijn of haar deel van de audit ziet, van planning tot veldwerk tot goedkeuring.