A ferramenta de auditoria construída com base nos padrões do IIA
Uma solução de conformidade com o GDPR com visão em tempo real sobre os seus dados e níveis de risco. Os requisitos são priorizados por risco e mantidos atualizados com conteúdos regulatórios pré-preenchidos.




A auditoria interna hoje em dia
Três perguntas e as respostas que ouvimos constantemente
"Quantas ferramentas utiliza a vossa auditoria?"
O Excel para o planeamento, o e-mail para as perguntas, uma unidade partilhada para as evidências. Meses depois, é difícil encontrar o rasto que conduz a uma conclusão.
“Como é que provam que um controlo funciona?”
Cadeias de e-mails, pastas no Drive e uma nova exportação da folha de cálculo. As evidências já existem, mas são recolhidas de novo todas as vezes.
“Como é que sabe que uma não conformidade foi corrigida?”
A perseguir os responsáveis e a comunicar o estado manualmente. Nada confirma que o trabalho está concluído, pelo que os itens permanecem em aberto ou são discretamente encerrados com base na confiança.
Uma resposta melhor para as três perguntas
Em vez de folhas de cálculo, caixas de entrada e acompanhamento manual, toda a auditoria decorre num único local. Eis o que um dos nossos parceiros reparou em primeiro lugar.
«O módulo de Auditoria facilita-nos o rastreio das ligações entre os objetos de auditoria, os requisitos, os controlos e as evidências, até ao relatório final de auditoria.»
Erhard Christelbauer
Conseiller principal GRC , Bonafide
O método manual
-
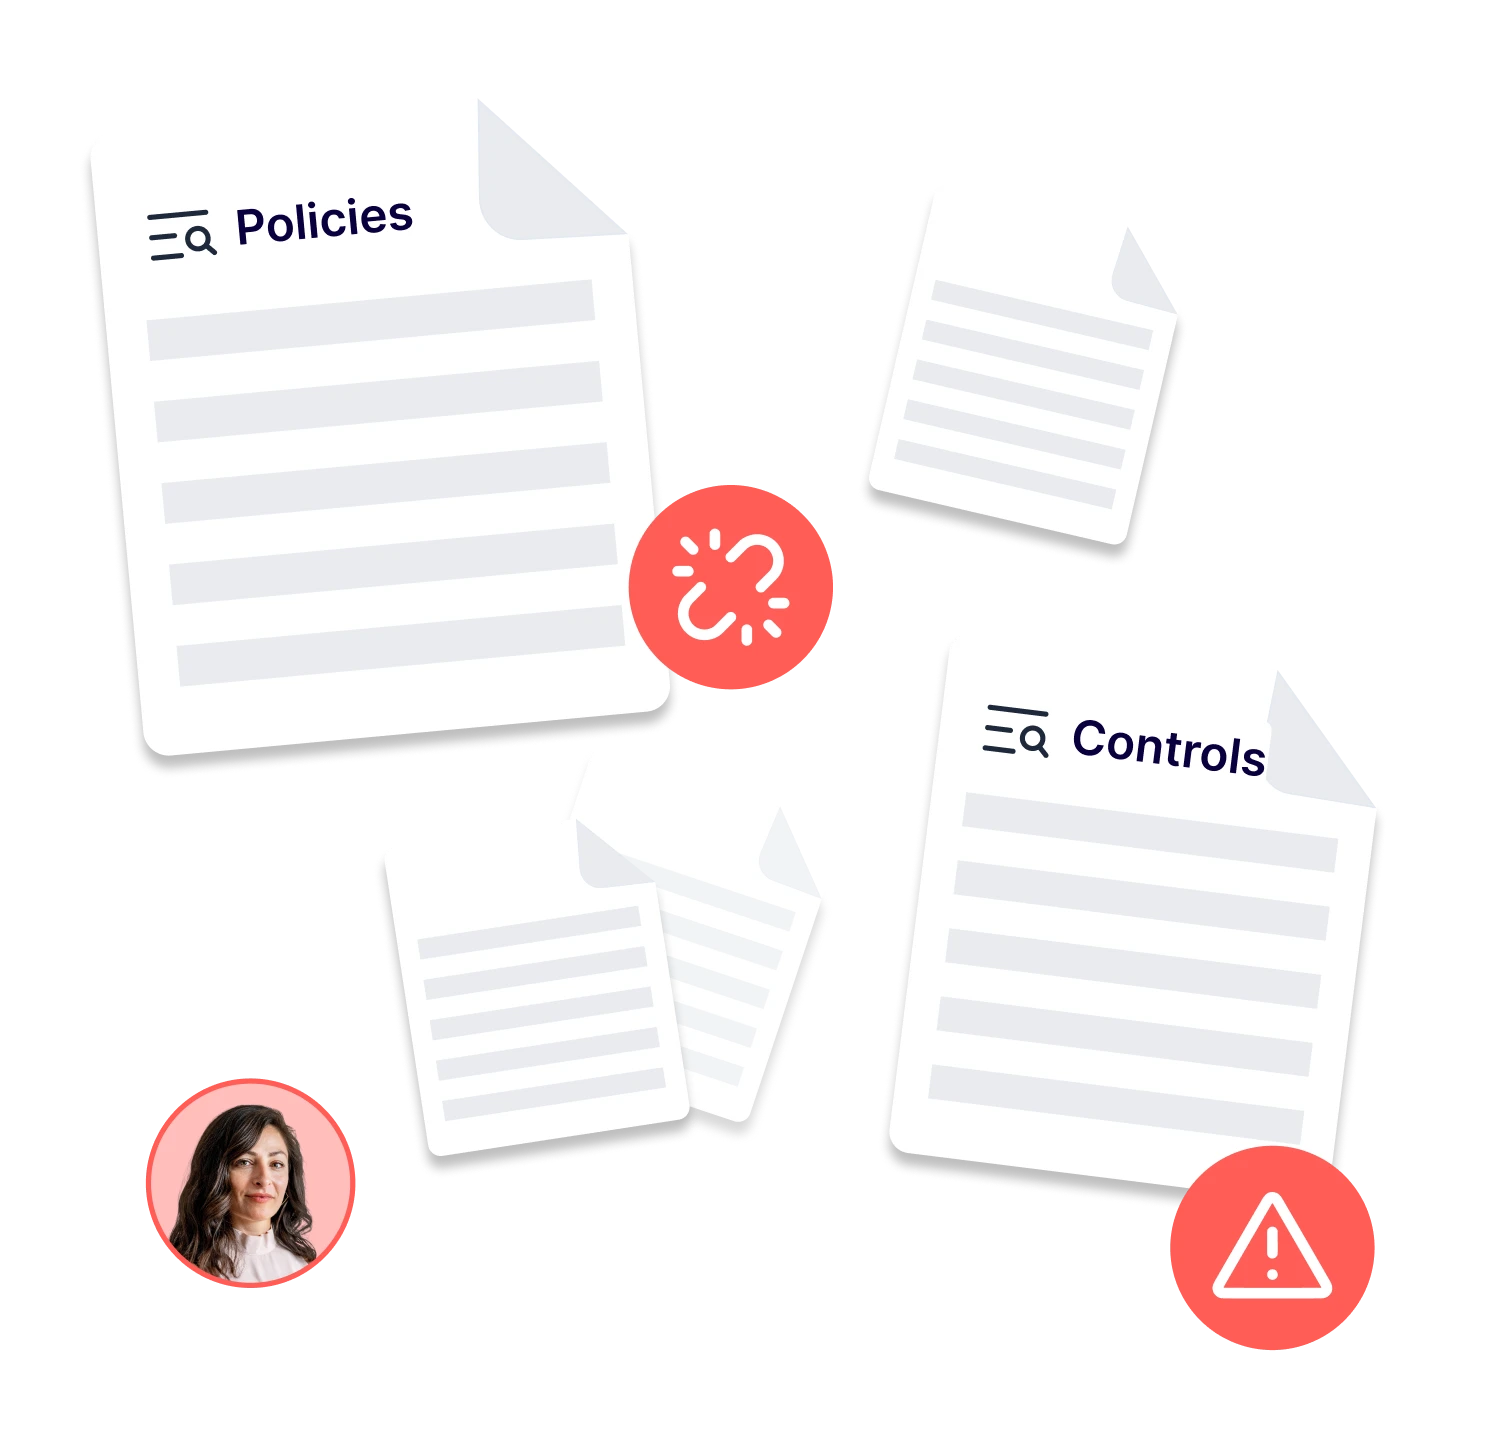
O plano está no Excel, as perguntas por e-mail, as conclusões num relatório separado. Nada os liga.
-
As evidências são recolhidas de forma repetida para cada auditoria, a partir de caixas de entrada, unidades partilhadas e exportações do ano anterior.
-
As constatações são registadas num sistema de acompanhamento. Alguém contacta os responsáveis e qualquer pessoa pode marcar uma correção como concluída sem verificação.

O método do Formalize
-
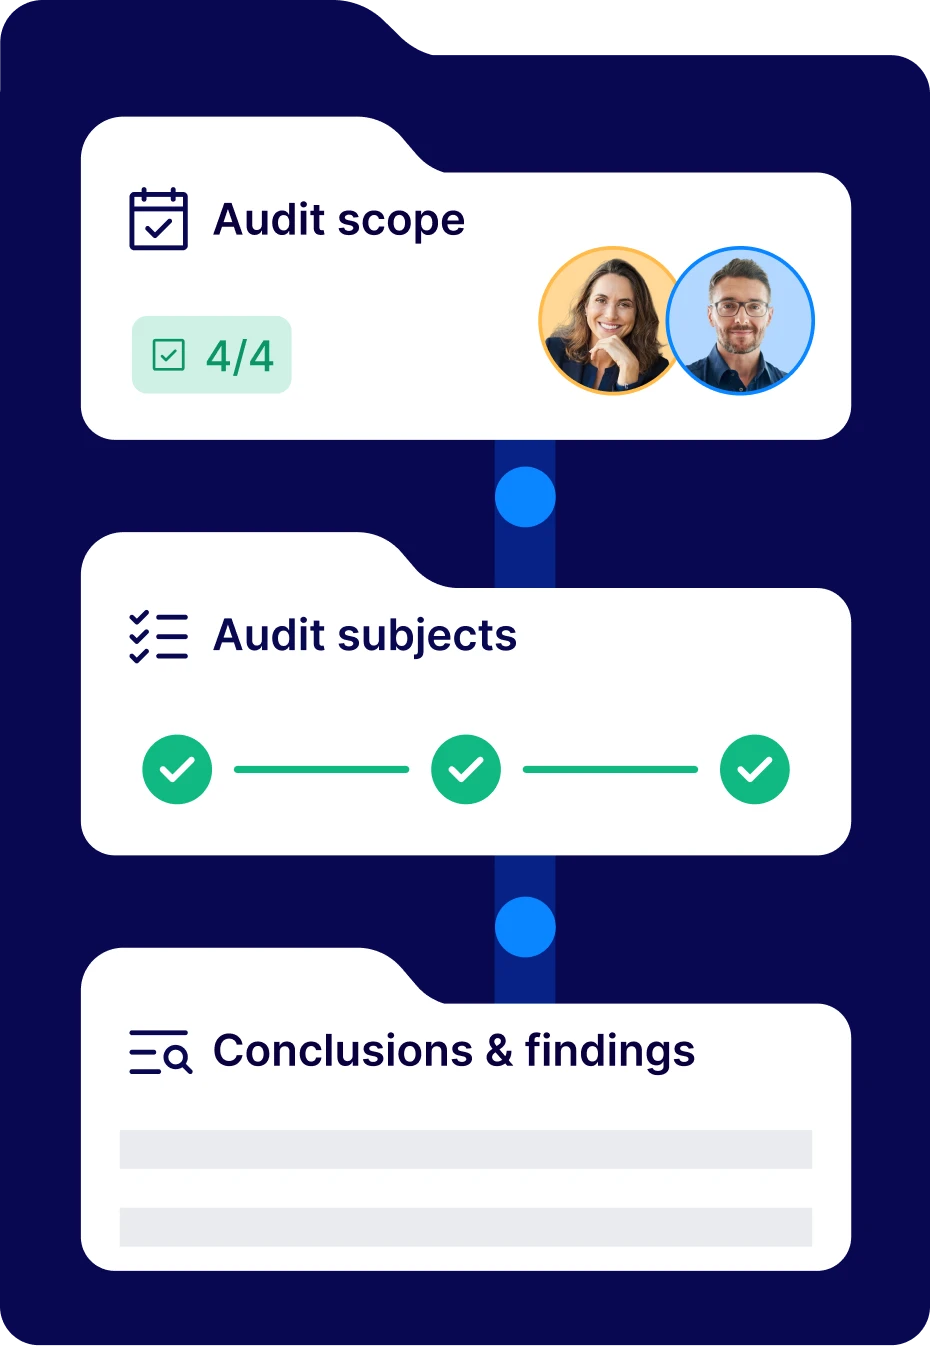
Um ciclo de vida completo, desde o planeamento até ao acompanhamento, estruturado de acordo com as Normas do IIA. Cada passo segue a mesma pista de auditoria
-
As evidências permanecem associadas aos controlos, riscos e fornecedores a que pertencem. Nada é recolhido duas vezes.
-
Cada constatação permanece associada ao controlo a que diz respeito, com um responsável, um prazo e uma aprovação independente para o seu encerramento.

Realize a auditoria no local onde já se encontra o seu trabalho de conformidade
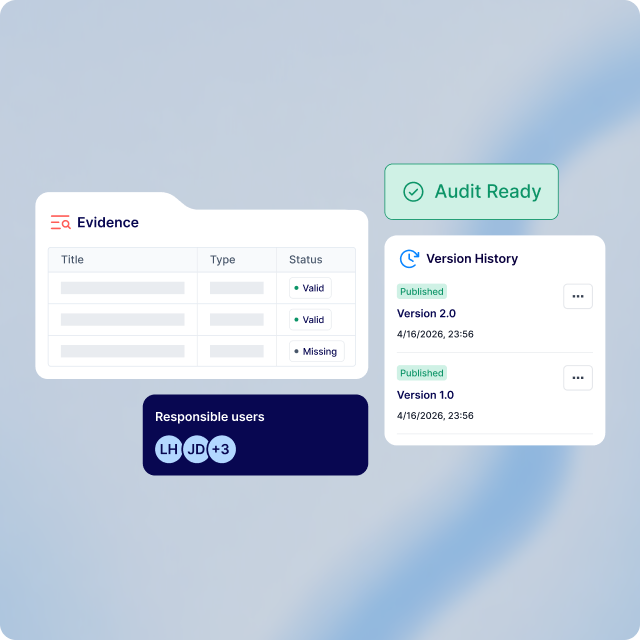
Ciclo de vida da auditoria
Uma estrutura que qualquer auditor reconhece
O planeamento, o trabalho no terreno, as conclusões e o acompanhamento decorrem num único local, estruturados de acordo com as Normas Globais de Auditoria Interna do IIA. Quando alguém perguntar como se chegou a esse resultado, o percurso estará registado.
-
Funções claras: os Organizadores da Auditoria planeiam, os Auditores Principais são responsáveis pelo processo e os Auditores no Terreno avaliam, cada um com o seu próprio acesso.
-
A sua forma de trabalhar: adapte as fases à metodologia da sua equipa e inicie o acompanhamento enquanto a auditoria ainda está em curso.
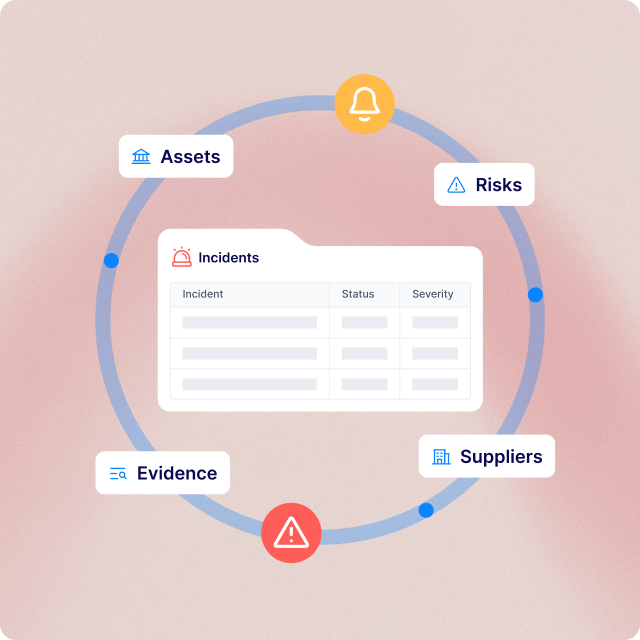
Dados interligados
Evidências já disponíveis antes de alguém pedir
Uma auditoria baseia-se nos controlos, riscos, fornecedores e políticas de que faz a gestão no Formalize, utilizando dados em tempo real em vez de uma cópia. O que descobrir é integrado no resto do seu trabalho de conformidade.
-
Diretamente da fonte: cada elemento está ligado diretamente ao controlo a que se refere, sem necessidade de exportação ou de um novo carregamento.
-
Âmbito flexível: uma auditoria pode abranger vários objetos, desde um único departamento até a um fornecedor ou a um framework completo.
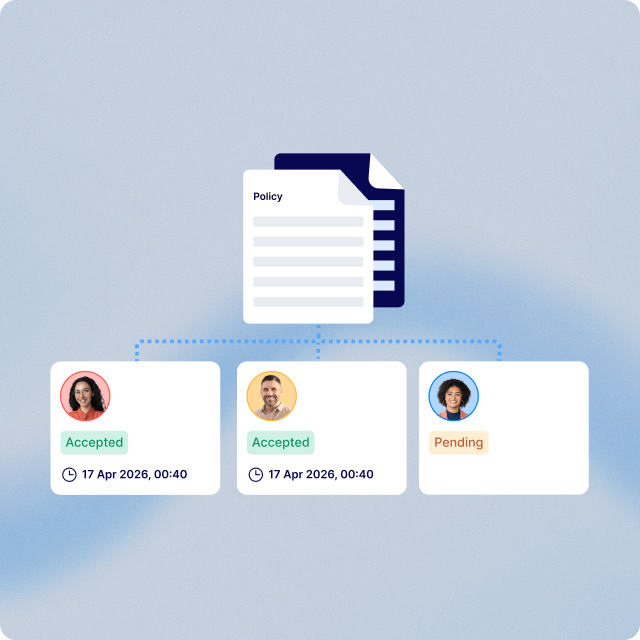
Remediação
Relatos que são resolvidos, e não apenas registados
Cada um está associado ao controlo ou ao risco a que diz respeito e pode ser transformado num plano de ação. O acompanhamento começa enquanto a auditoria ainda está em curso e prossegue após o seu término, para que nada se perca.
-
Estruturado por predefinição: cada registo regista o critério, a condição, a causa principal e o efeito, tal como descrito nas Normas do IIA.
-
Concluído com uma marca de verificação: cada correção tem um responsável e uma data-limite, e necessita de aprovação independente antes de ser considerada resolvida.
Criado para uma realidade multienquadramento
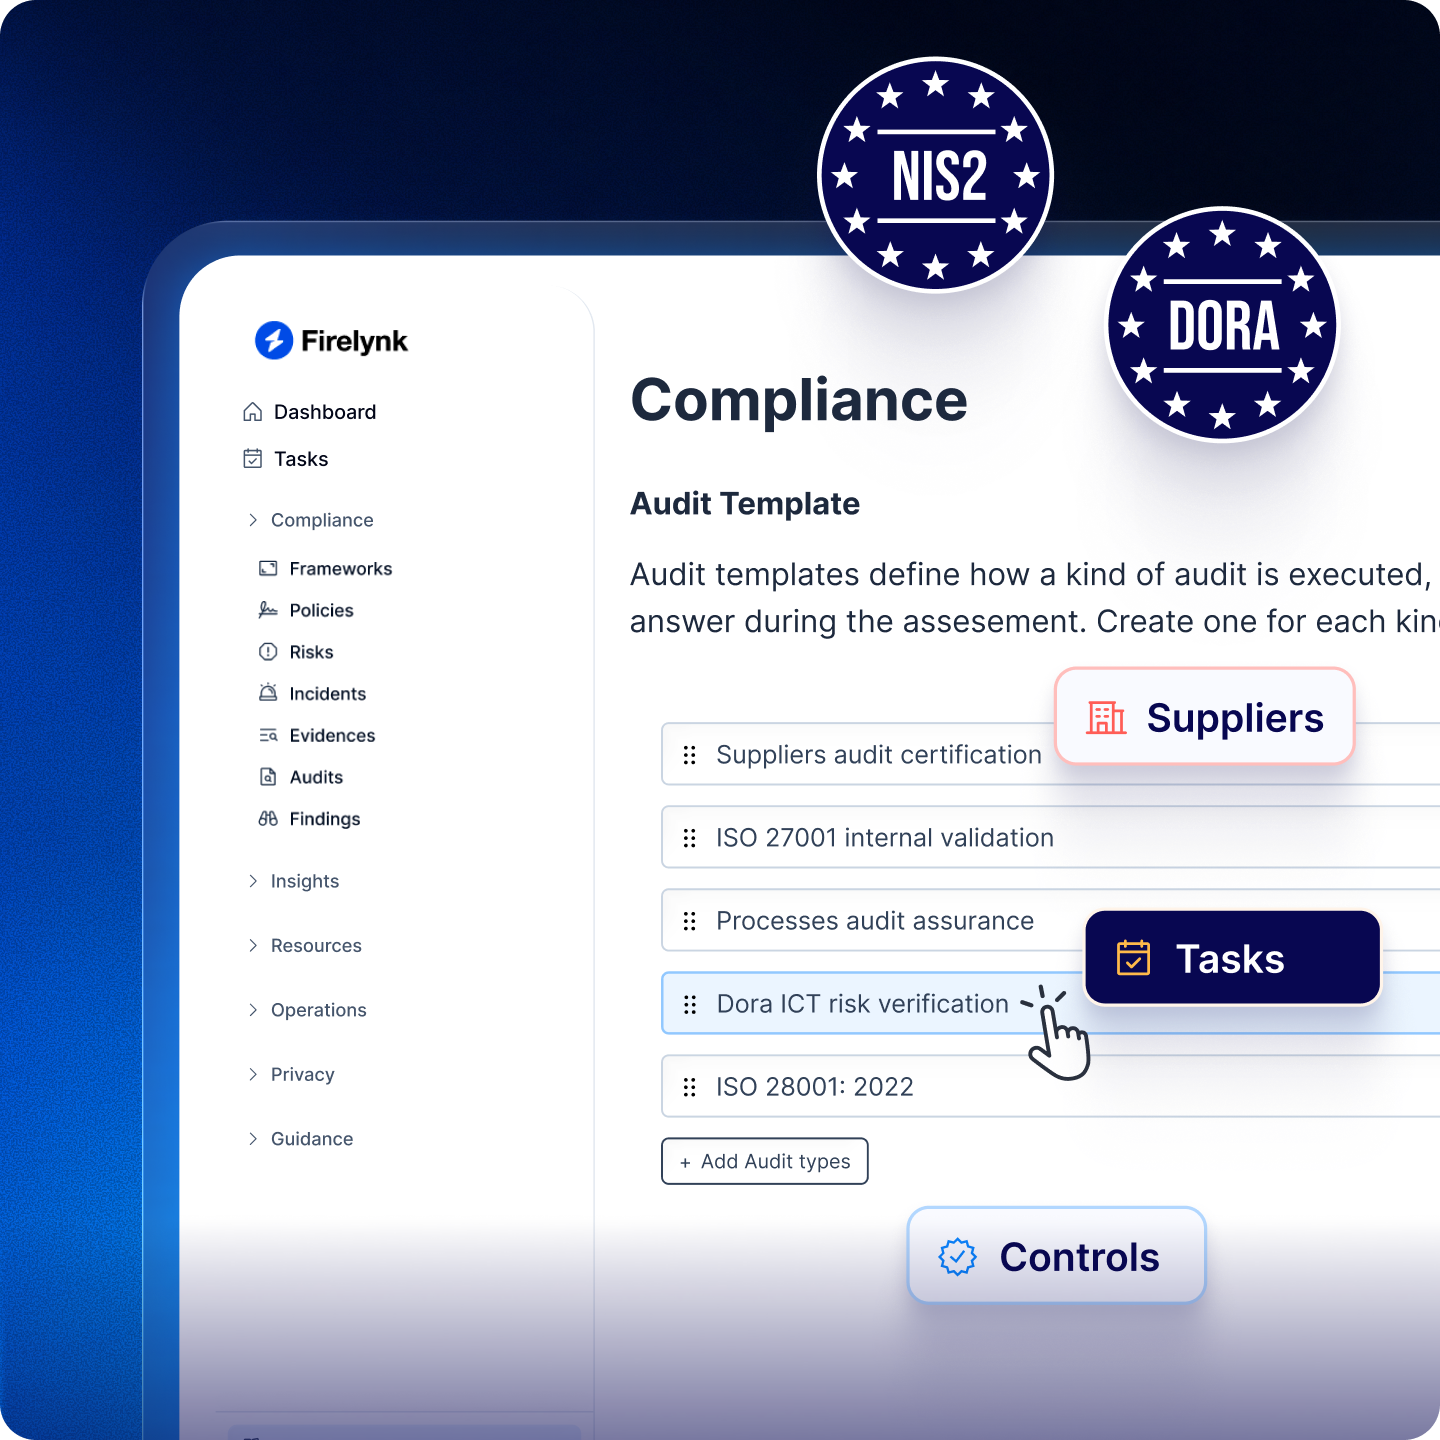
Regulamentos como GDPR, NIS2 e ISO 27001 não existem no vácuo. O Formalize conecta seus fluxos de trabalho de auditoria diretamente aos seus requisitos mais amplos de conformidade e segurança, mantendo seus controles alinhados em todos os enquadramentos a partir de uma única plataforma.
1 / 4
Os resultados da sua auditoria ficam nas mãos certas
Uma auditoria reúne resultados e evidências que não quer que fiquem na caixa de entrada errada. A Formalize possui a certificação ISO 27001, a mesma norma segundo a qual muitos dos nossos clientes são auditados. Todos os dados estão alojados na UE, em Frankfurt e em Dublin, e o acesso é definido por função, pelo que cada pessoa vê apenas a sua parte da auditoria, desde o planeamento até ao trabalho no terreno e à aprovação final.