Sarah Mille
Senior Regional Marketing Manager
Sarah Mille ist Senior Regional Marketing Manager mit umfangreicher Erfahrung im Enterprise-B2B-Bereich und im Channel-Marketing. Bei Formalize macht sie aus komplexen regulatorischen Rahmenwerken klare, wirkungsvolle regionale Initiativen, die Markenbekanntheit und Wachstum im DACH-Raum vorantreiben.
Das Wichtigste in Kürze:
Das revDSG gilt seit dem 1. September 2023 ohne Übergangsfrist. DSFA, Auftragsbearbeitung und Meldungen bei Datenpannen sind laufender Betrieb, keine einmalige Umsetzung.
Der EDÖB hat im Berichtsjahr 2025/26 von Information zu Durchsetzung gewechselt: 156 Interventionen, 9 formelle Untersuchungen, ein erstes bestätigendes Gerichtsurteil.
Bussen bis CHF 250 000 richten sich gegen die verantwortlichen Personen persönlich, nicht primär gegen das Unternehmen.
Der neue revDSG/DSV Blueprint in Formalize verbindet 125 Anforderungen aus DSG und DSV mit Controls, Workflows und Nachweisen an einem Ort.
Abstrakte Gesetzestexte reichen in der Praxis nicht aus. Ein Verzeichnis der Bearbeitungstätigkeiten, das bei der Einführung 2023 sorgfältig erstellt wurde, sagt heute wenig darüber aus, ob es noch stimmt. Neue Lieferanten, neue Systeme, neue Länder: Ohne laufende Pflege wird aus einem korrekten Dokument innerhalb weniger Monate ein falsches.
Was verlangt das revDSG heute noch von Ihnen?
Das DSG verlangt keine einmalige Umsetzung, sondern einen laufenden Betrieb. Soweit eine Verzeichnispflicht besteht, muss das Verzeichnis aktuell gehalten werden. Bei geplanten Bearbeitungen mit potenziell hohem Risiko ist grundsätzlich vorgängig eine DSFA zu erstellen; gesetzliche Ausnahmen sind zu berücksichtigen. Auftragsbearbeiter oder Unterauftragsbearbeiter müssen laufend überwacht werden. Auslandbekanntgaben gehören inventarisiert, Datensicherheitsverletzungen beurteilt und dokumentiert.
Bei getrennt geführten Dokumenten kann es aufwendig sein, Prüfungen, Verantwortlichkeiten und Umsetzungsstände zusammenzuführen. Die zentrale Verknüpfung von Anforderungen, Massnahmen und Nachweisen erleichtert diese Arbeit.
Was der EDÖB jetzt prüft
Die Aufsicht hat den Wechsel von der Information zur Durchsetzung vollzogen. Der Tätigkeitsbericht 2025/26 weist 156 niederschwellige Interventionen, 22 Vorabklärungen und 9 formelle Untersuchungen aus. Im Oktober 2025 hat erstmals ein Gericht die Vollzugspraxis des EDÖB bestätigt. Gegen ein Unternehmen, das die Mitwirkung verweigerte, erstattete die Behörde zusätzlich Strafanzeige. Inhaltliche Schwerpunkte sind DSFA bei Hochrisikobearbeitungen, biometrische und KI-gestützte Bearbeitungen, Auslandbekanntgaben sowie ausländische Unternehmen ohne Vertretung in der Schweiz.
Dazu kommt der Sanktionsmechanismus, der das DSG von der DSGVO unterscheidet: Bei bestimmten vorsätzlichen Pflichtverletzungen drohen den strafrechtlich verantwortlichen natürlichen Personen Bussen bis CHF 250 000. Auch Geschäftsleitungsmitglieder können bei entsprechender Verantwortlichkeit persönlich betroffen sein.
Datenschutz ist damit ein persönliches Haftungsthema der Geschäftsleitung.
Fünf Lücken, die wir in der Praxis sehen
Aus über 350 Mandaten als externe Datenschutzberater kennt machCon die typischen Schwachstellen. Fünf davon tauchen fast überall auf:
Ungeklärte Anwendbarkeit. Welche Gesellschaft ist für welche Bearbeitung Verantwortlicher, welche Auftragsbearbeiter? Wird die Ausnahme vom Verzeichnis für Unternehmen unter 250 Mitarbeitenden angewendet, ohne die Voraussetzungen von Art. 24 DSV zu prüfen?
Verzeichnis ohne Pflege. Das Verzeichnis der Bearbeitungstätigkeiten existiert, aber Systeme, Lieferanten, Länder und Aufbewahrungsfristen sind seit der Erstellung nicht mehr abgeglichen worden.
Kein DSFA-Screening. Neue Systeme und Bearbeitungen werden eingeführt, ohne dass systematisch geprüft wird, ob ein hohes Risiko vorliegt. Damit fehlt die Grundlage für die DSFA und die allfällige Konsultation des EDÖB.
Auftragsbearbeiter ohne Weisungen. Der Vertrag ist unterschrieben, aber Weisungen, Genehmigung von Unterauftragsbearbeitern, Sicherheitsnachweise und Meldefristen bei Datenpannen sind weder geregelt noch überwacht.
Datenpannen ohne Entscheidungsdokumentation. Vorfälle werden behoben, aber die Beurteilung des hohen Risikos, der Meldeentscheid an den EDÖB und die Information der Betroffenen werden nicht nachvollziehbar festgehalten. Und: „so rasch als möglich“ ist keine 72-Stunden-Frist.
Der revDSG/DSV Blueprint von Formalize: Nachweisbar statt nur dokumentiert
Der revDSG/DSV Blueprint für Formalize bildet das Schweizer Datenschutzrecht als betriebsfähiges System ab. Die wichtigsten Bausteine im Überblick:
Anwendbarkeit und Rollen klären
Das Self-Assessment mit 33 Fragen liefert am ersten Tag eine bewertete Gap-Analyse mit Handlungsbedarf je Themenbereich, inklusive der Frage, ob eine Bearbeitung als Verantwortlicher oder als Auftragsbearbeiter erfolgt.
Anforderungen mit Controls und Nachweisen verbinden
125 atomare Anforderungen aus DSG und DSV sind direkt mit 33 Master Controls, Testverfahren und Nachweisdefinitionen verknüpft.
Risiken und Richtlinien hinterlegen
22 Risikoszenarien und 22 Richtlinien- und Dokumentvorlagen sind mit den passenden Anforderungen verknüpft, statt isoliert im Ordner zu liegen.
Workflows für den laufenden Betrieb
Betroffenenbegehren, Datenpannen, DSFA, Lieferanten-Onboarding, Auslandbekanntgaben und Löschläufe laufen als 9 Workflows mit Fristen und Verantwortlichen.
Auditfähige Nachweise erfassen
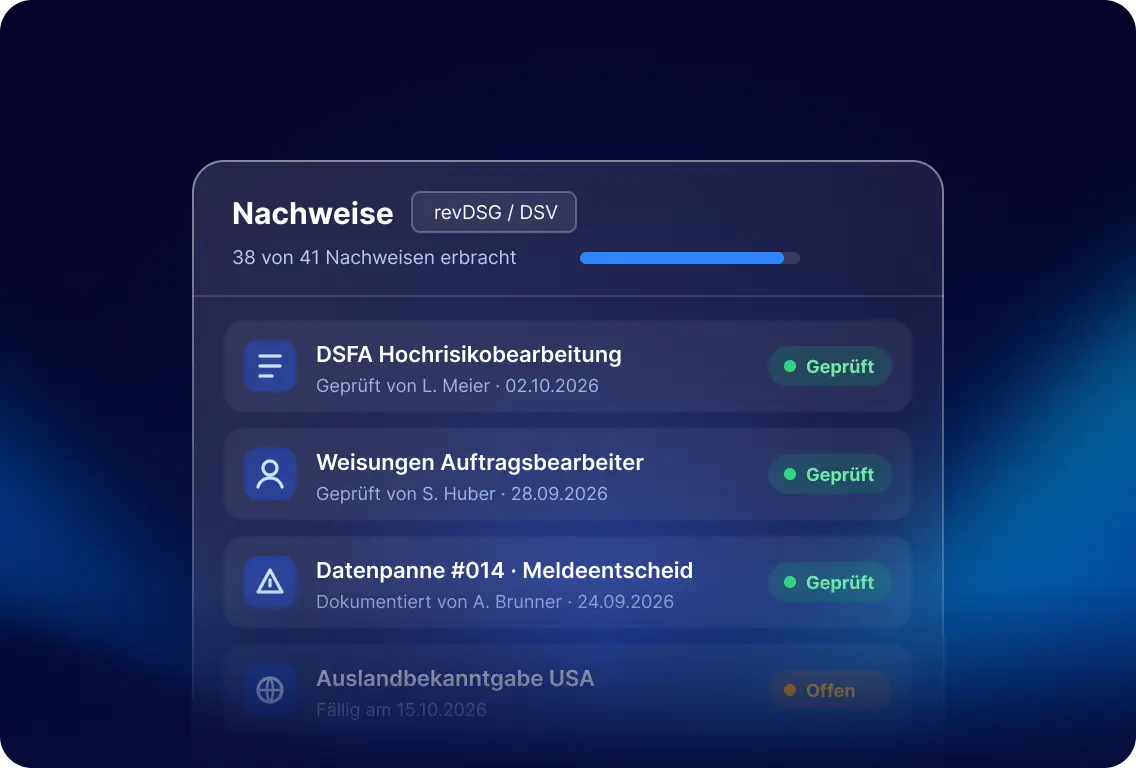
41 Nachweisdefinitionen halten fest, was als Beleg zählt, sodass Sie dem EDÖB, Ihren Kunden oder Ihrem Auditor zeigen können, was wann von wem geprüft wurde.
Ein Implementierungsleitfaden führt in zwölf Schritten von der Anwendbarkeitsentscheidung bis zu den Freigabekriterien. Nach dem Import werden Verantwortlichkeiten, wiederkehrende Aufgaben, Freigaben und Automatisierungen passend zur jeweiligen Organisation eingerichtet und getestet, sodass keine unzutreffende Standardzuständigkeit unbeachtet bleibt.
Gebaut mit Praktikern
Der Blueprint wurde gemeinsam mit der machCon GmbH entwickelt, einer Datenschutz- und Compliance-Beratung mit Standorten in Zug und Engen am Bodensee. Über 40 Fachkräfte betreuen mehr als 350 Organisationen als externe Datenschutzberater und Datenschutzbeauftragte. Der Inhalt stammt also von Beratern, die das DSG täglich umsetzen und den Blueprint auf Wunsch für Sie betreiben.
Der revDSG/DSV Blueprint ist Teil des Formalize Marketplace.
Dieser Beitrag dient der Information und ersetzt keine Rechtsberatung.
Prüfen Sie Ihren Fall, nicht nur die Theorie
Möchten Sie sehen, wie der revDSG/DSV Blueprint bei Ihnen ansetzt?