Lo strumento di audit costruito sugli standard IIA
Esegui ogni audit sui controlli, sui rischi e sulle evidenze che hai già mappato. Niente fogli di calcolo, nessuna ulteriore raccolta di evidenze, nessun tracker scollegato.

L'audit interno oggi
La risposta migliore a tutte e tre le domande
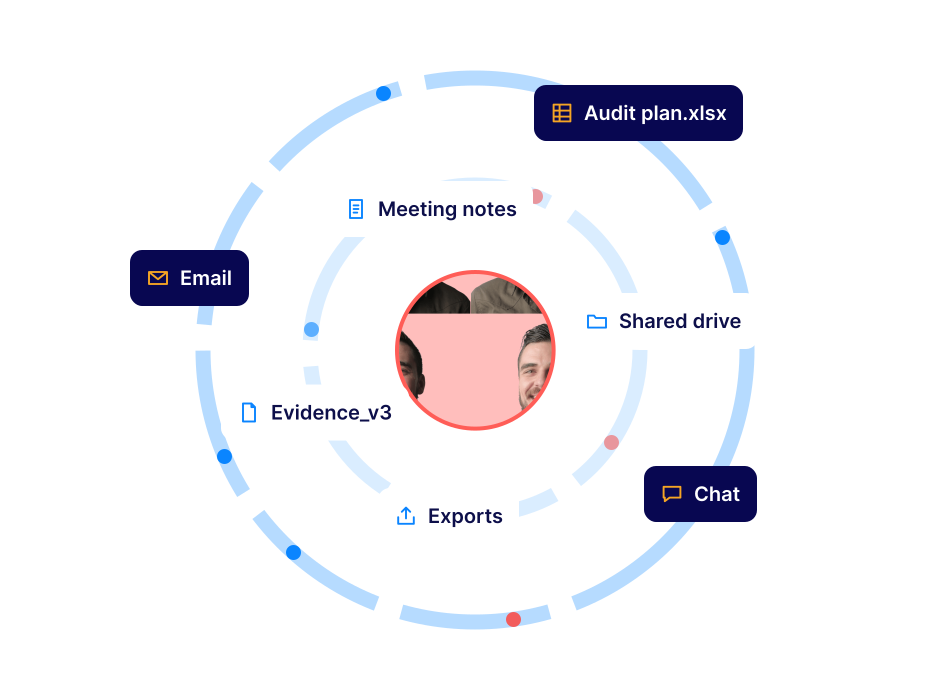
“How many tools does your audit touch?”
Excel for planning, email for questions, a shared drive for evidence. Months later, the trail behind a conclusion is hard to find.
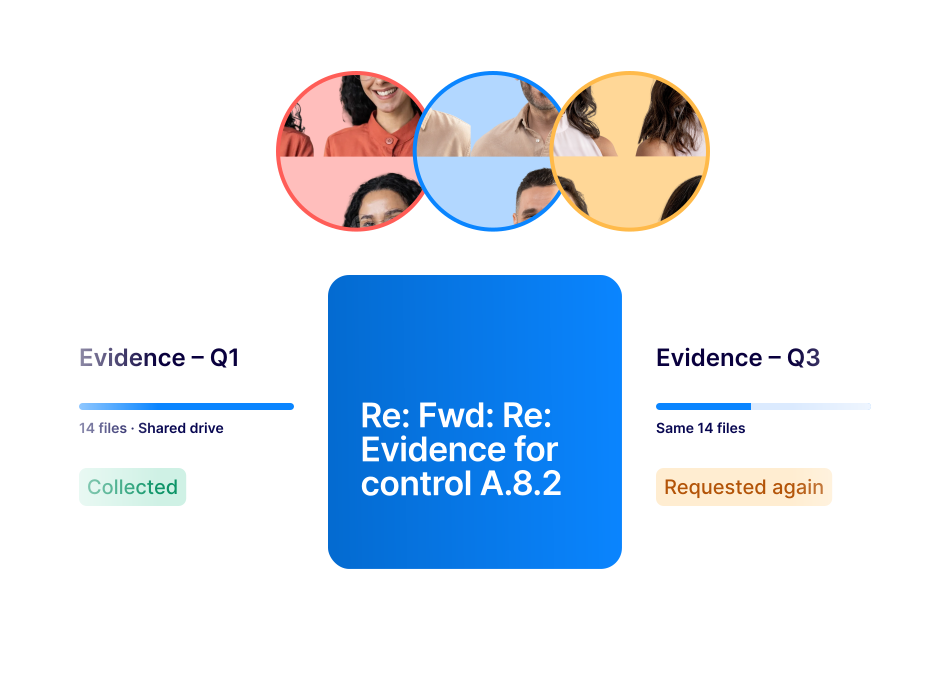
“How do you prove a control works?”
Email threads, Drive folders, and a fresh spreadsheet export. The evidence already exists, but it gets collected again every time.
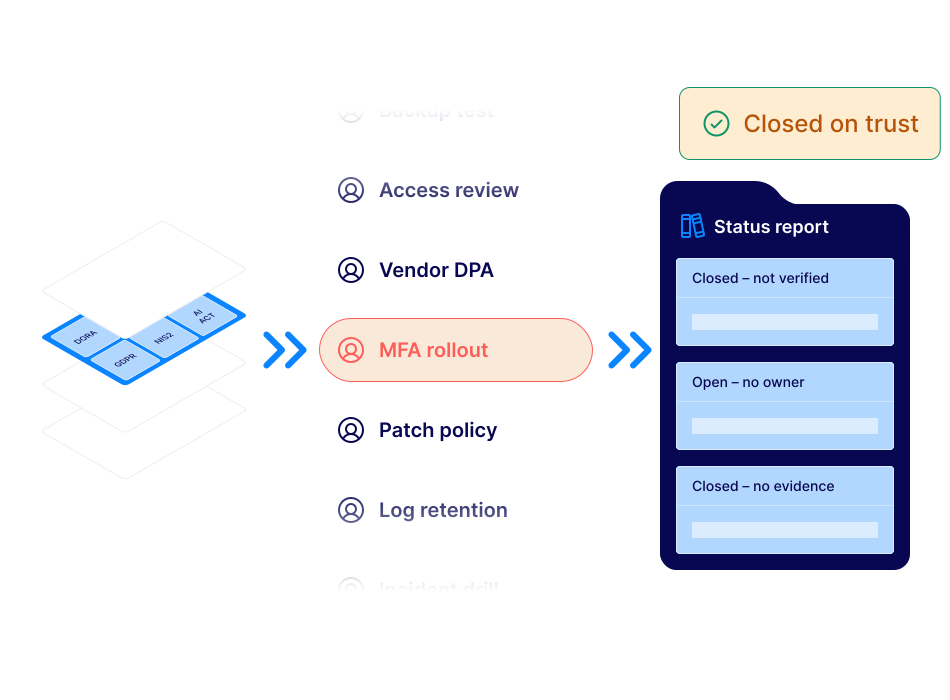
“How do you know a finding got fixed?”
Chasing owners and reporting status by hand. Nothing confirms the work is done, so items stay open or quietly get closed on trust.
La risposta migliore a tutte e tre le domande
Invece di fogli di calcolo, caselle di posta elettronica e attività di follow-up manuali, l’intero processo di revisione si svolge in un unico luogo. Ecco ciò che uno dei nostri partner ha notato per primo.
“Il modulo Audit ci permette di tracciare facilmente i collegamenti tra gli oggetti di audit, i requisiti, i controlli e le prove, fino al report finale di audit.”
Erhard Christelbauer
Senior GRC Advisor/Berater, Bonafide
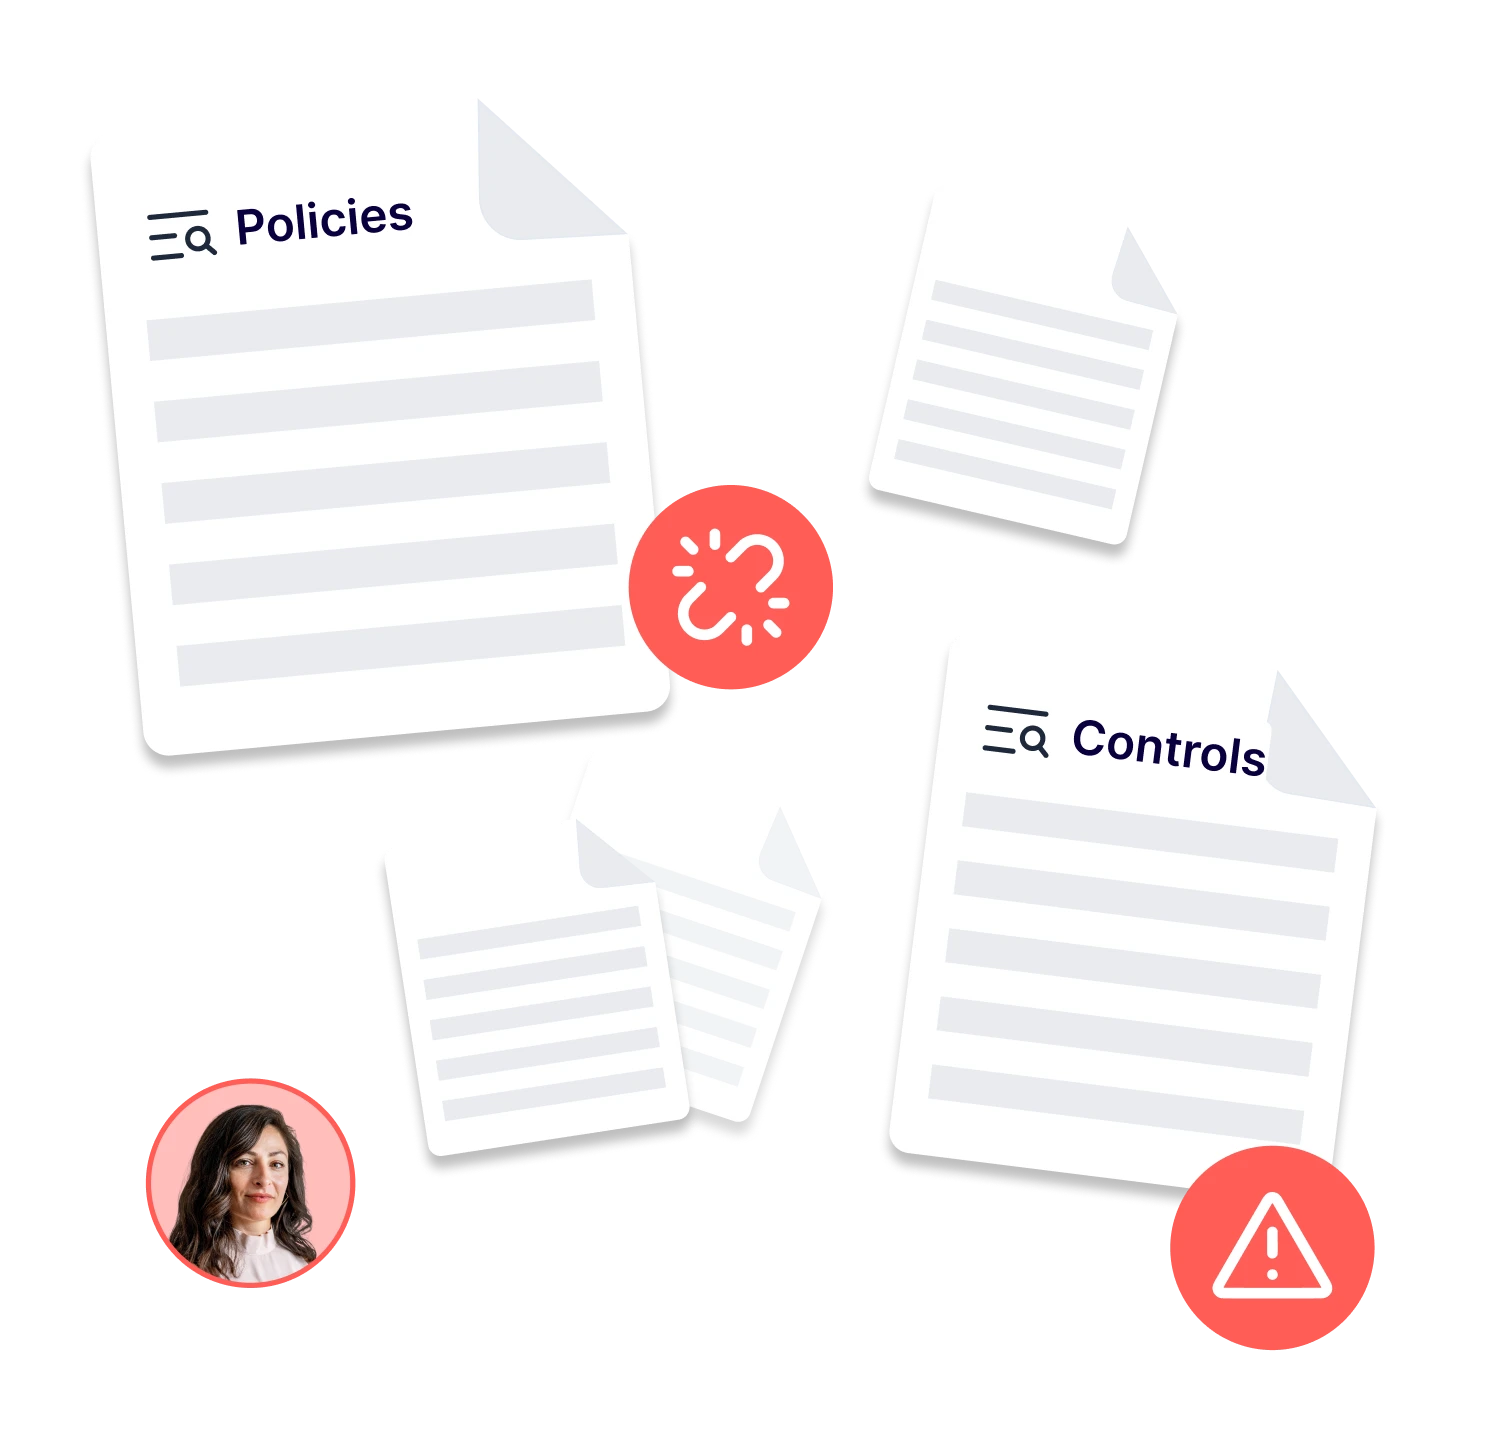
Il metodo manuale
-
Lo scopo è riportato in un lungo elenco su Excel, mentre la pianificazione è su un calendario o su una bacheca Kanban. Nulla collega le due cose.
-
Per ogni audit vengono raccolte nuovamente le evidenze, dalle caselle di posta in arrivo, dai drive condivisi e dai file esportati lo scorso anno.
-
I dati vengono registrati su un sistema di tracciamento. Qualcuno rintraccia i responsabili e chiunque può contrassegnare una segnalazione come risolta senza alcuna verifica.

Il metodo Formalize
-
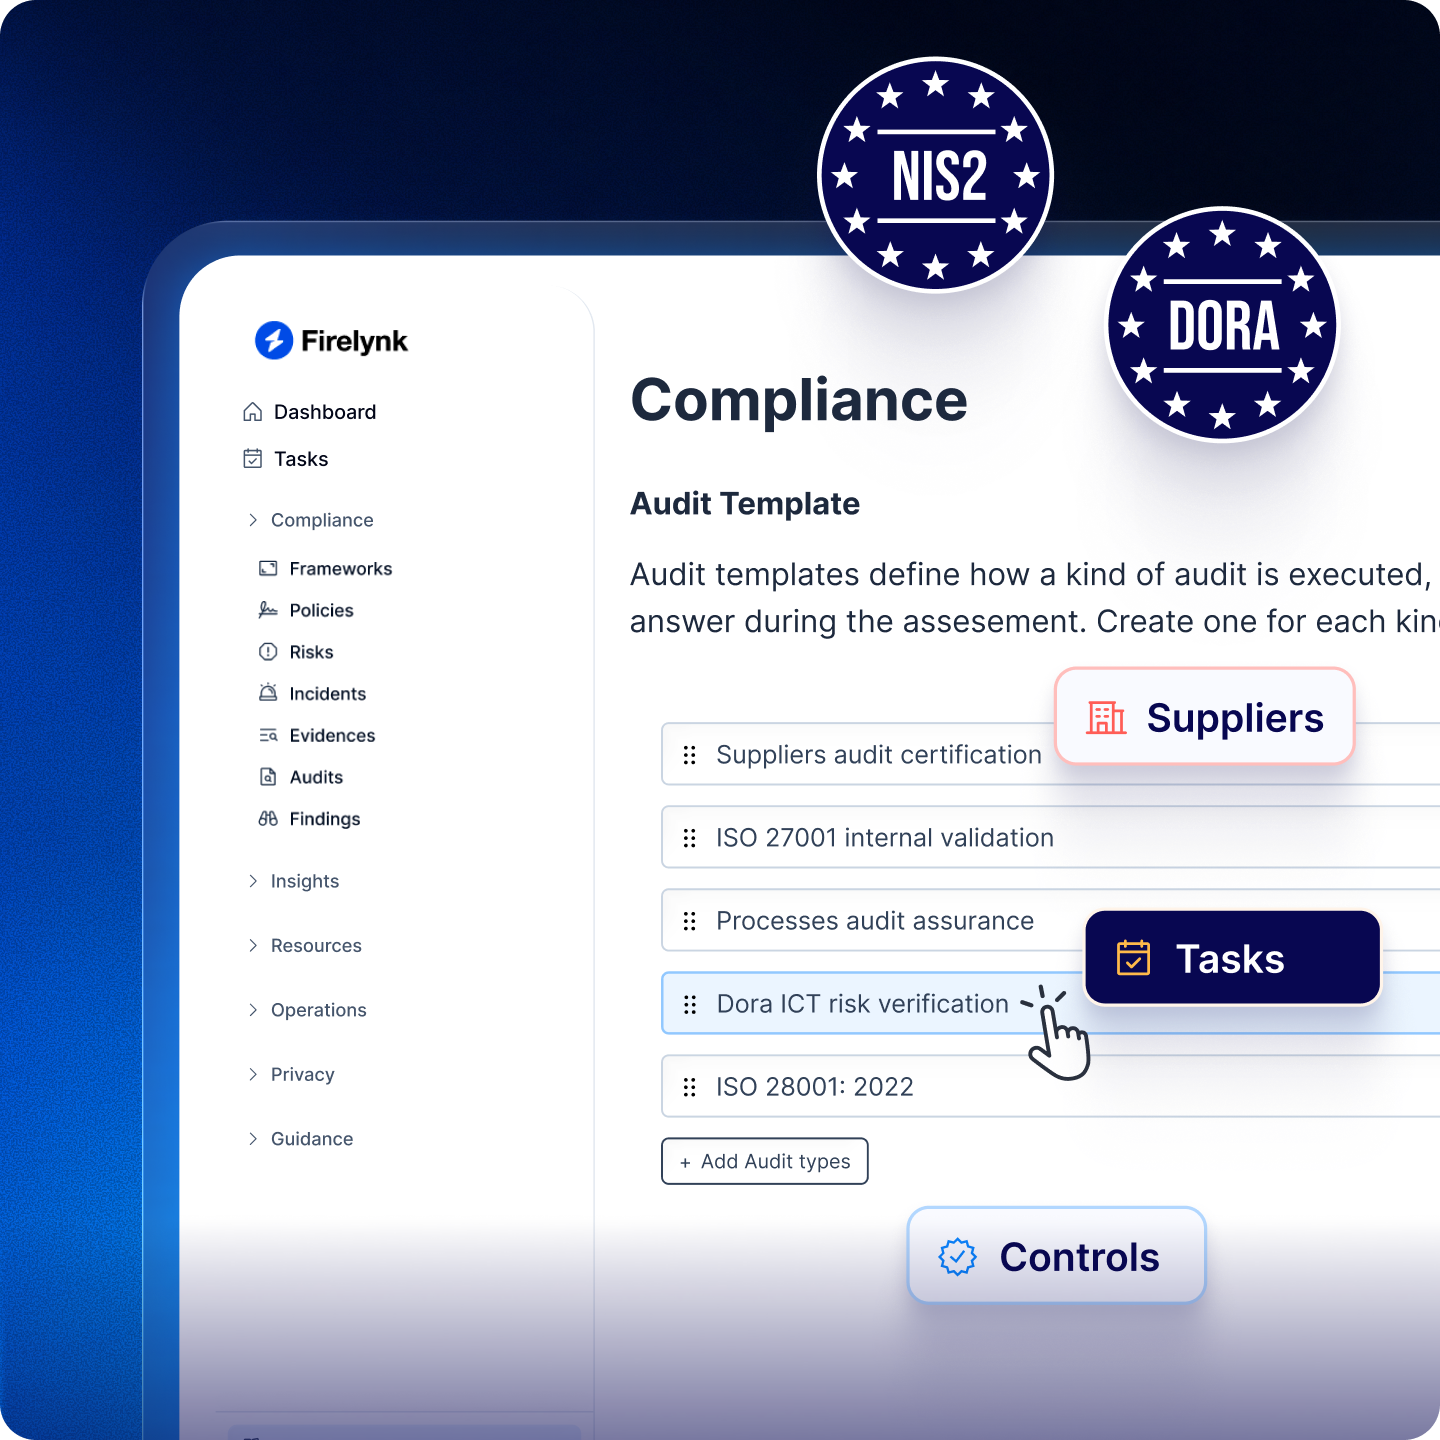
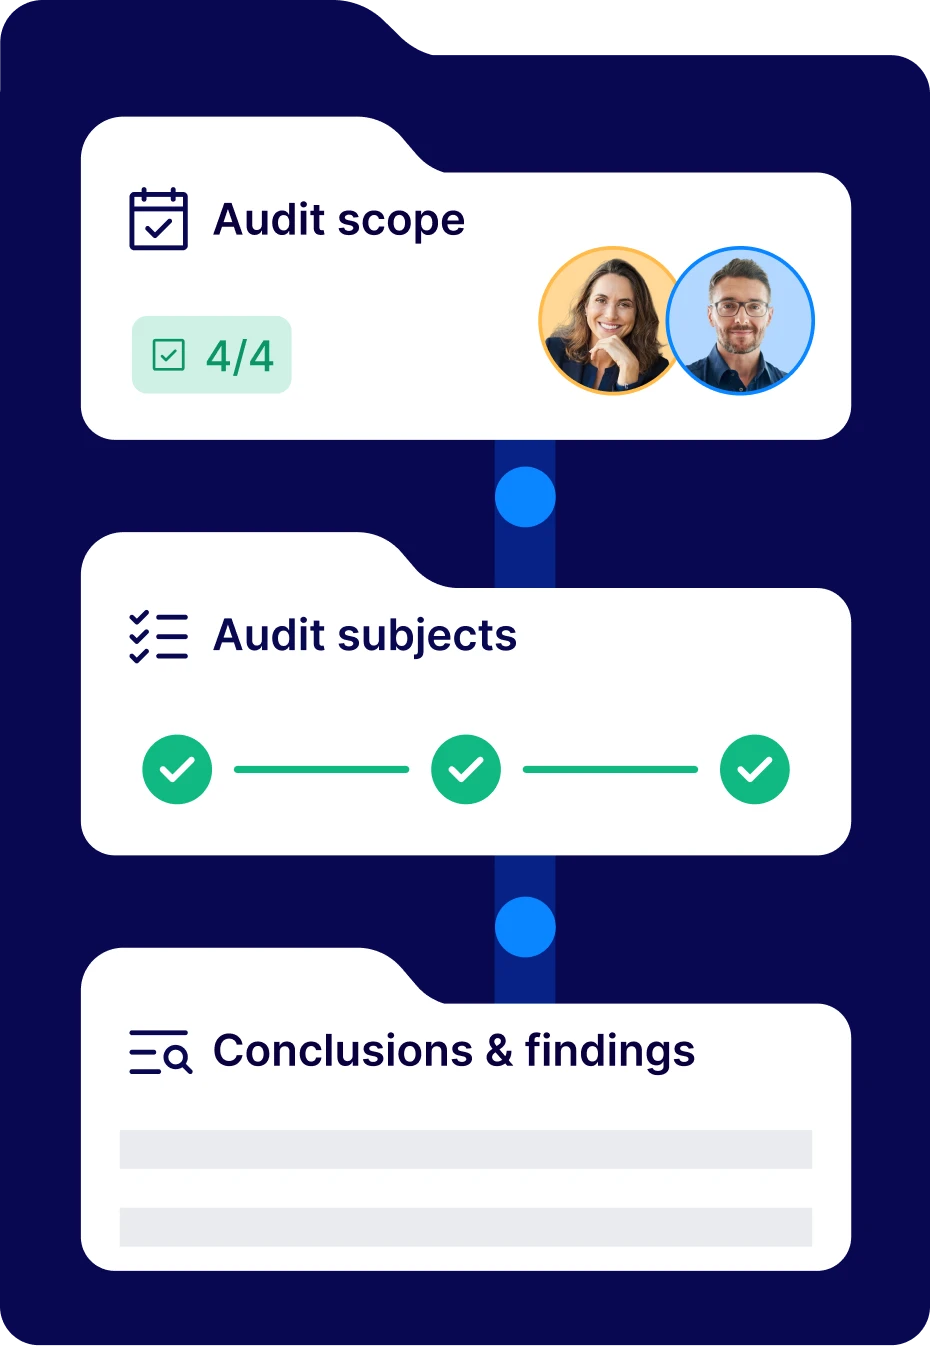
Un unico ciclo di vita, dalla pianificazione al follow-up, strutturato secondo gli standard dell’IIA. Ogni fase è tracciata nello stesso audit trail.
-
Le evidenze rimangono associate ai controlli, ai rischi e ai fornitori a cui si riferiscono. Nessuna informazione viene raccolta due volte.
-
I dati rimangono associati al controllo, al rischio o agli asset a cui si riferiscono, con un responsabile, una scadenza e un’approvazione indipendente.

Progettato per una realtà multi-framework
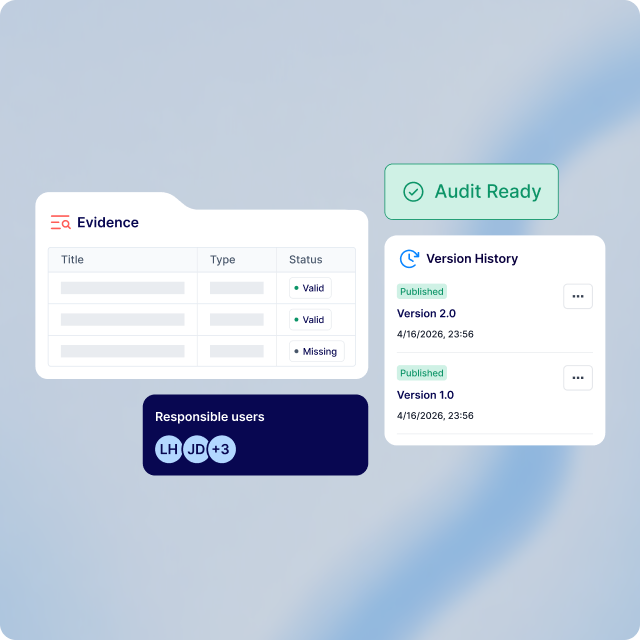
Ciclo di vita dell'audit
Una struttura che ogni auditor riconosce
Pianificazione, definizione dell’ambito, attività sul campo, conclusioni e follow-up sono gestiti in un unico luogo, secondo la struttura prevista dagli Standard globali di revisione interna dell’IIA. Quando qualcuno ti chiede come sei arrivato a quel risultato, il percorso è documentato.
-
Ruoli ben definiti: gli organizzatori dell’audit pianificano, i responsabili dell’audit gestiscono il processo e gli auditor sul campo effettuano la valutazione, ciascuno con i propri diritti di accesso.
-
Il tuo modo di lavorare: l'audit segue le fasi abituali del tuo team e il follow-up può iniziare mentre l'audit è ancora in corso.
Dati interconnessi
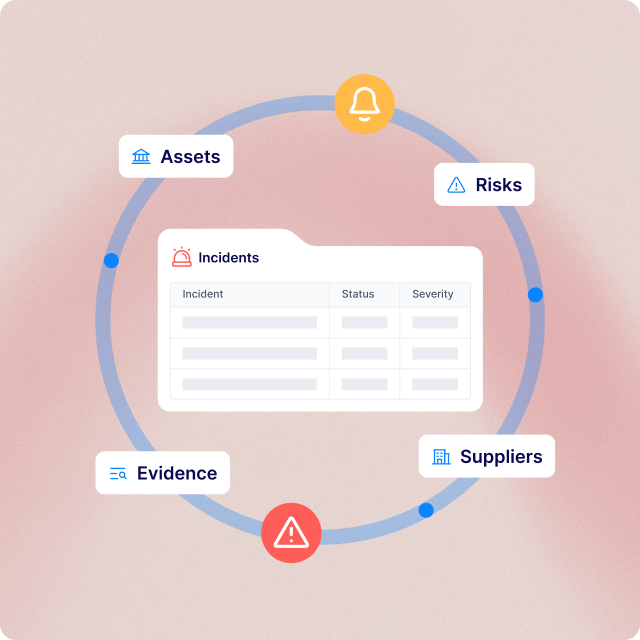
Prove già esistenti prima ancora che qualcuno le richieda
Avvia un audit partendo da un framework, da una serie di rischi o dalle risorse e dai fornitori che gestisci, utilizzando dati in tempo reale anziché una copia. I risultati ottenuti confluiscono nel resto del tuo lavoro di conformità.
-
Direttamente dalla fonte: ogni elemento è collegato al controllo, al rischio o al record che supporta, senza necessità di ricaricare i dati.
-
Flessibilità: è possibile combinare diversi ambiti in un unico audit, ad esempio un dipartimento, un fornitore e i rischi ad essi associati.
Rimediazione
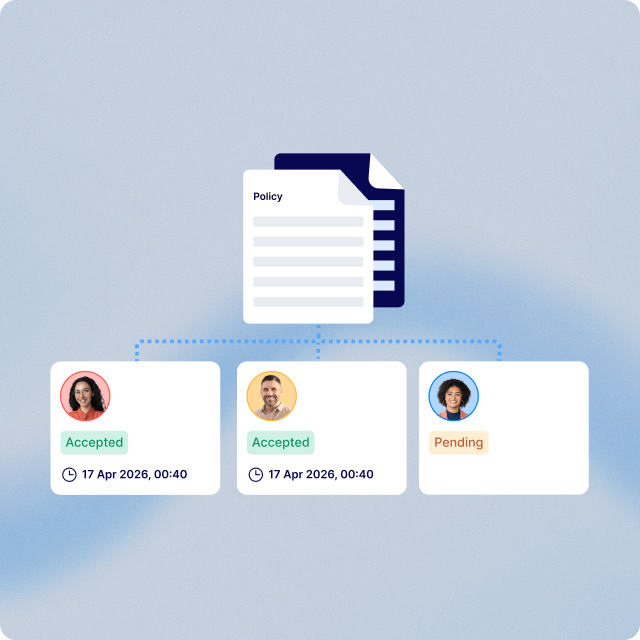
Risultati che vengono chiusi, non solo registrati
Ciascuno di essi è collegata all’oggetto dell’audit a cui si riferisce e può trasformarsi in un piano d’azione. Il follow-up inizia mentre l’audit è ancora in corso e prosegue anche dopo la sua fine, in modo che nulla vada perso.
-
Strutturato per default: ogni record riporta il criterio, la condizione, la causa principale e l’effetto, come descritto dagli Standard dell’IIA.
-
Chiuso e verificato: a ogni correzione vengono assegnati un responsabile e una data di termine, ed è necessaria l'approvazione indipendente prima che possa essere considerata risolta.
I risultati dei vostri audit rimangono in buone mani
Un audit raccoglie dati e prove che non vuoi finiscano nella casella di posta sbagliata. Formalize è certificato ISO 27001, lo stesso standard in base al quale vengono sottoposti a audit molti dei nostri clienti. Tutti i dati sono archiviati nell'Unione Europea, a Francoforte e a Dublino, e l'accesso è regolato in base al ruolo, in modo che ogni persona veda solo la propria parte dell'audit, dalla pianificazione al lavoro sul campo fino all'approvazione finale.
1 / 4
I risultati dei vostri audit rimangono in buone mani
Un audit raccoglie dati e prove che non vuoi finiscano nella casella di posta sbagliata. Formalize è certificato ISO 27001, lo stesso standard in base al quale vengono sottoposti a audit molti dei nostri clienti. Tutti i dati sono archiviati nell'Unione Europea, a Francoforte e a Dublino, e l'accesso è regolato in base al ruolo, in modo che ogni persona veda solo la propria parte dell'audit, dalla pianificazione al lavoro sul campo fino all'approvazione finale.